Kategoria: Mega Hacking Party

Najbardziej merytoryczna konferencja ITsec w Polsce

RELACJA Z WYDARZENIA

Data: 20.10.2025 / Miejsce: ICE KRAKÓW

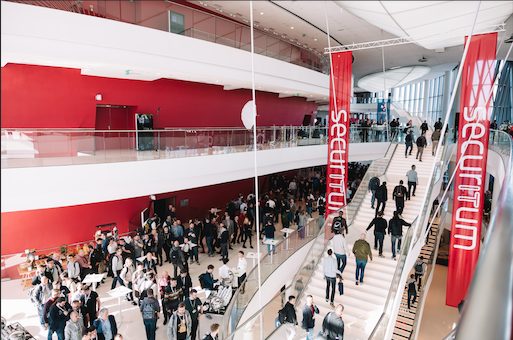
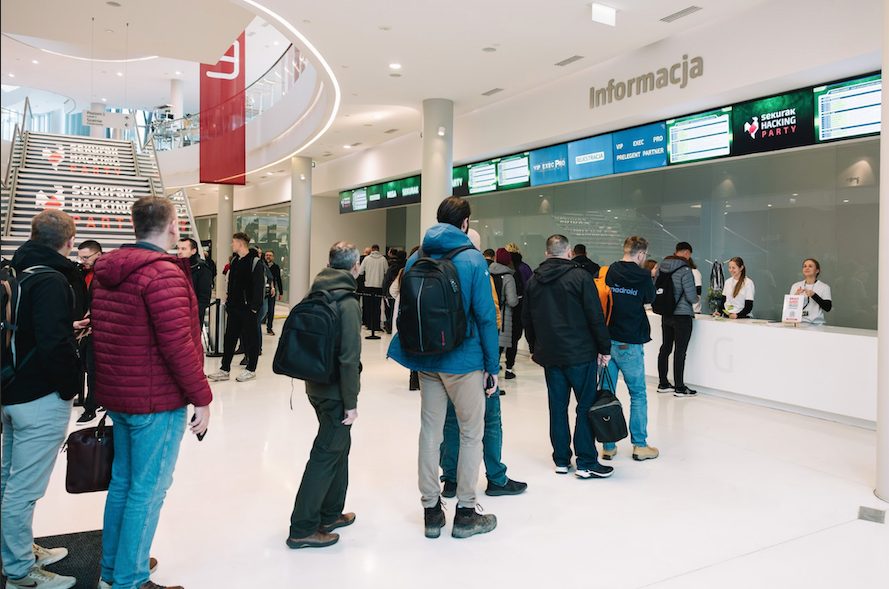
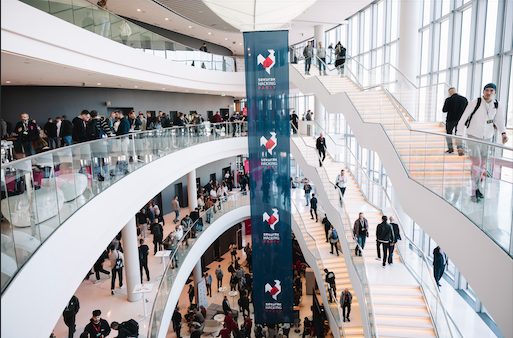
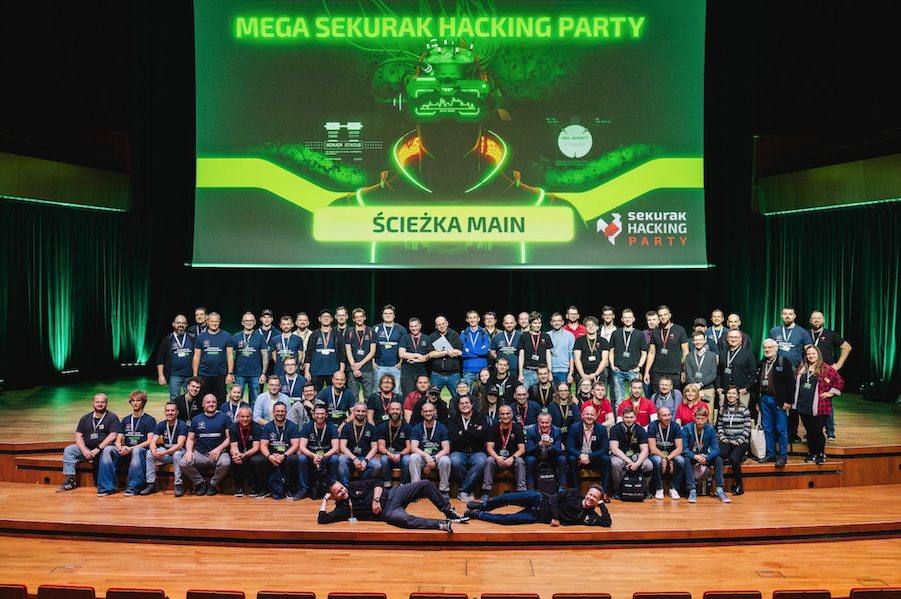
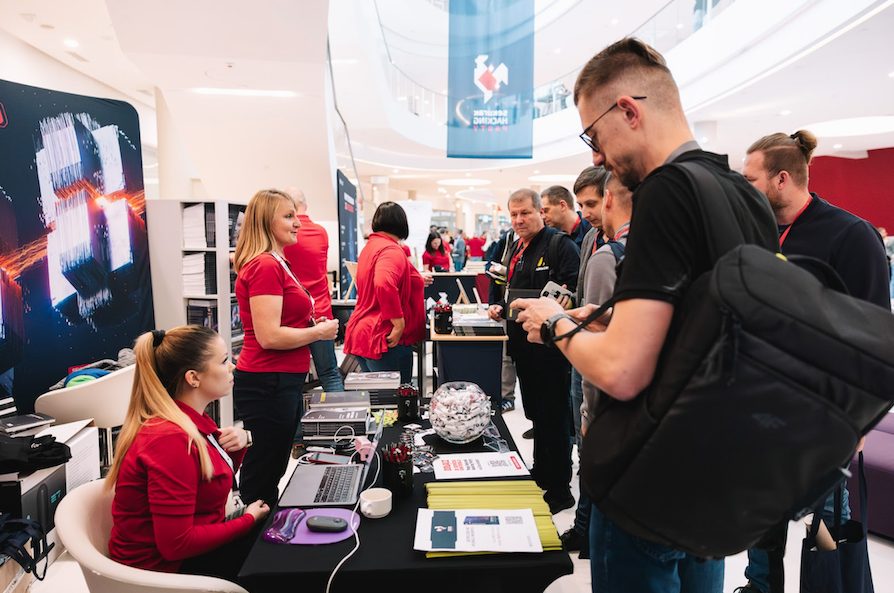
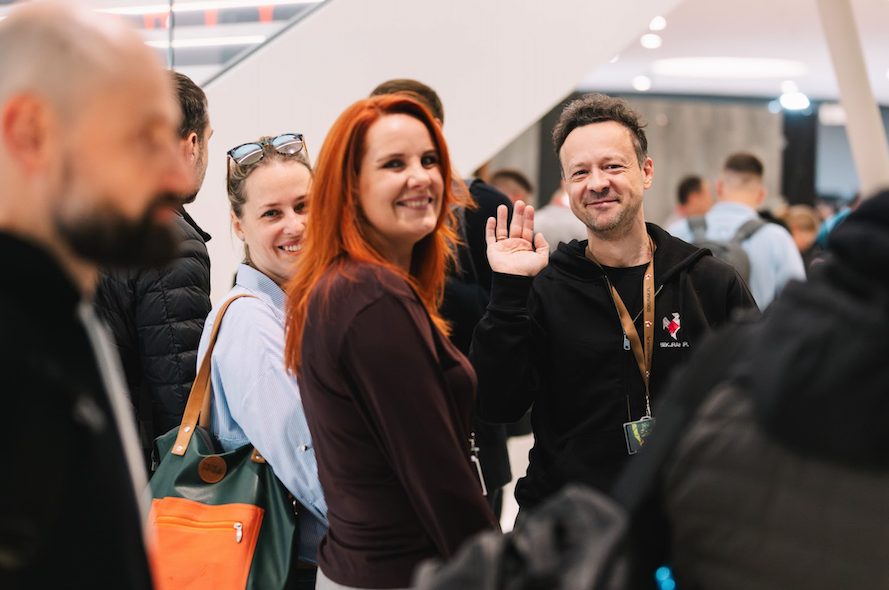
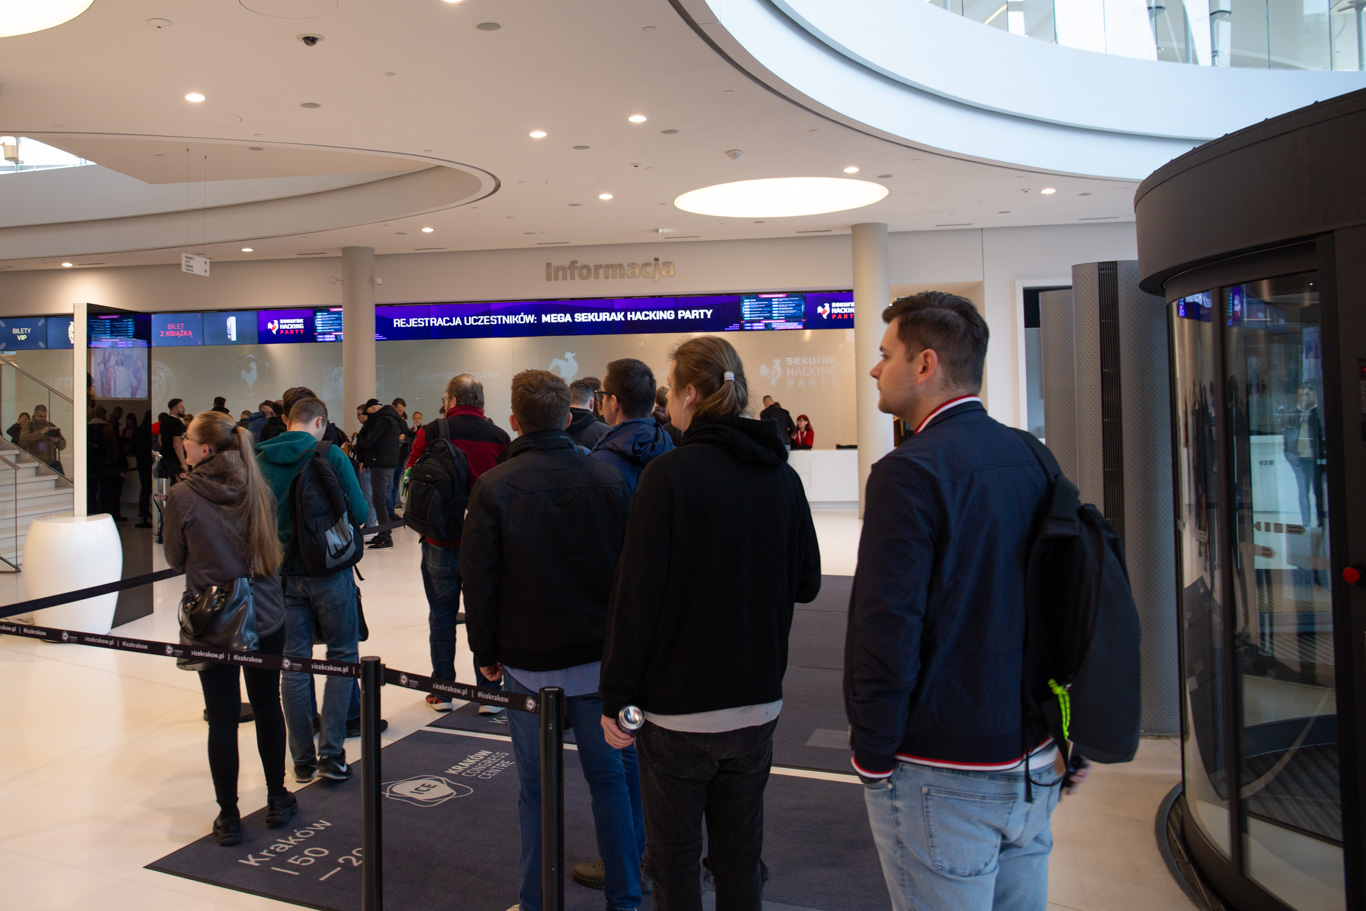
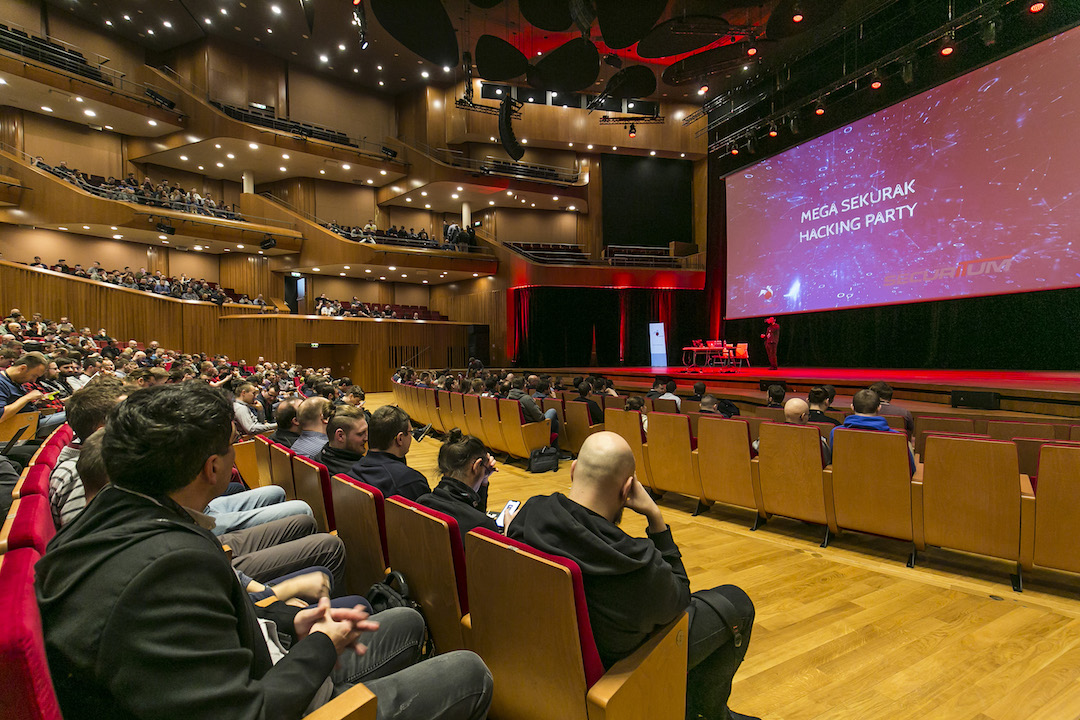
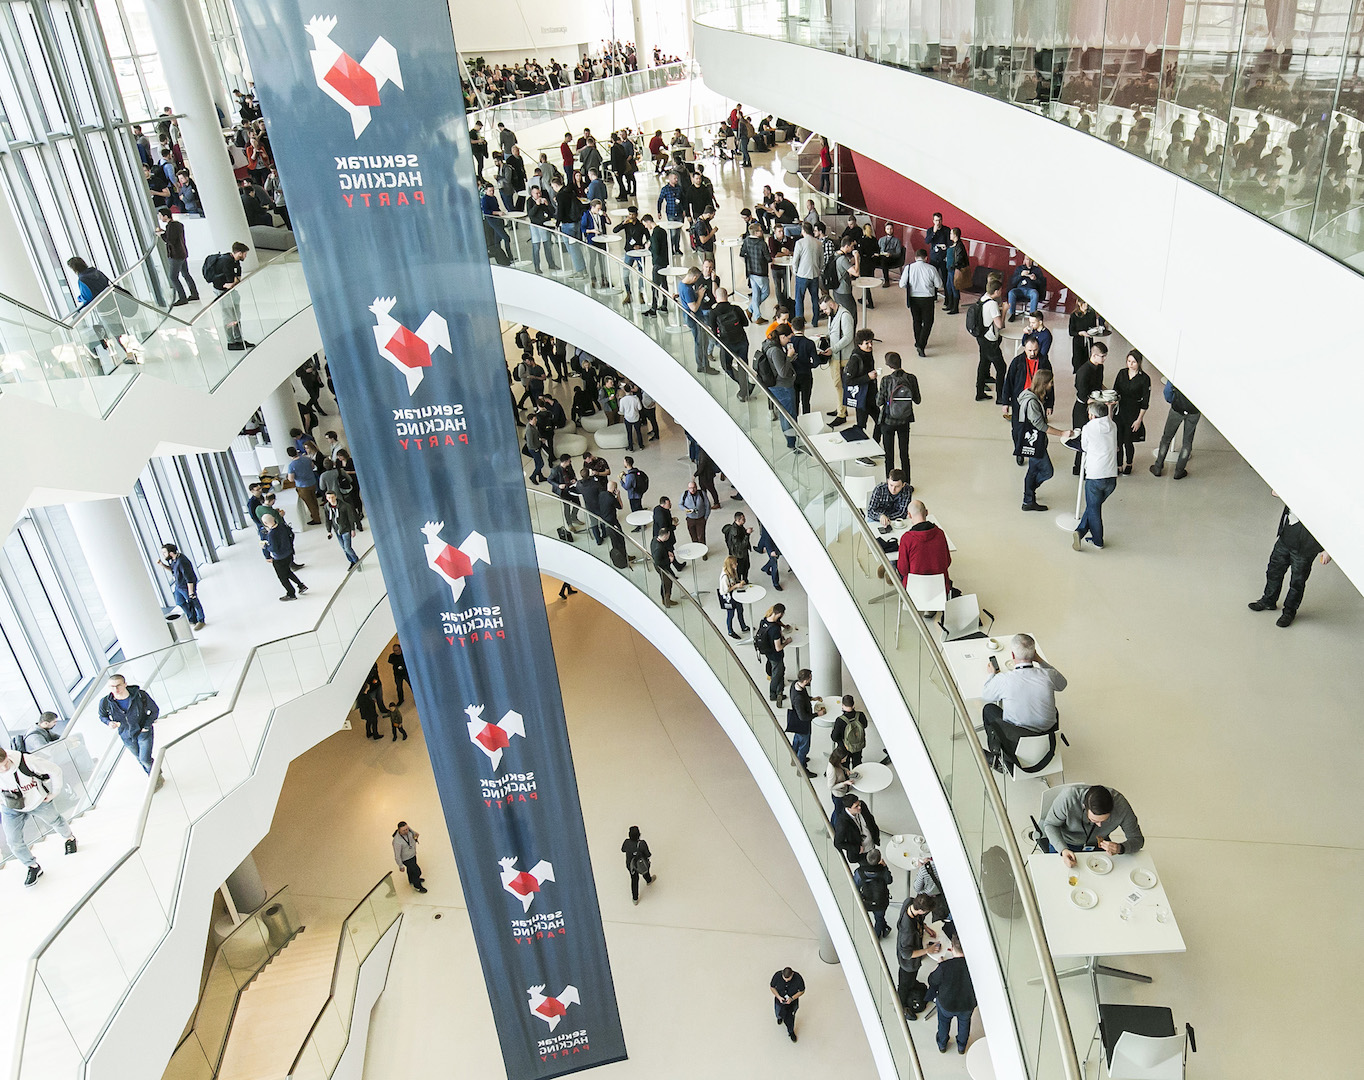
Mega Sekurak Hacking Party znów rozbiło bank! 20 października 2025 roku Centrum Kongresowe ICE w Krakowie ponownie stało się mekką dla pasjonatów cyberbezpieczeństwa. Rekordowa frekwencja onsite – ponad 1400 uczestników – oraz solidna reprezentacja online (400+) potwierdziła, że to nie jest zwykła konferencja, jakich wiele, a prawdziwa „rodzinna impreza” dla etycznych hackerów, pentesterów, CISO i wszystkich, którzy na co dzień walczą z cyberzagrożeniami lub interesują się cyberbezpieczeństwem. Działo się dużo (na tyle dużo, że odwiedziła nas również ekipa TVP Kraków!), było intensywnie, czasem zabawnie, ale – jak zwykle – z lekkim i przyjaznym sekurakowym sznytem.

Pełna relacja z wydarzenia dostępna tutaj: https://www.youtube.com/watch?v=jMmeJPQt_24

Zachęcamy do oglądnięcia!
AGENDA

Godziny prezentacji i tematy prelekcji mogą ulec zmianom. Finalna agenda zostanie potwierdzona na około tydzień przed wydarzeniem.
  • 8:45-9:00

    Powitanie uczestników

    Tomek Turba i Michał Sajdak otworzą konferencję:)

  • 9:00-9:30

    Historia pewnego programu szkoleniowego

    Tomek Turba z Gośćmi opowie o pewnym projekcie szkoleniowym zrealizowanym w tym roku.

  • 9:30-10:30

    RCE to jest to, co CHCE

    Podczas prezentacji prelegent przedstawi różne dziwne podatności na żywo związane ze zdalnym wykonaniem kodu. Będzie technicznie, będzie merytorycznie i trochę zabawnie.

  • 10:30-11:00

    Przerwa kawowa

    Zapraszamy na kawę i rozmowy w kuluarach.

  • 11:00-12:00

    Diabeł tkwi w szczegółach: Sekrety emulatorów terminali
    Konsola, terminal, tudzież emulator terminala, to jedno z najstarszych narzędzi nadal używanych w IT – ba, nawet pod Windowsem wróciło w ostatniej dekadzie do łask (dzięki Linuxowi i WSL). Z pozoru terminal to bardzo prosta aplikacja – ot, po prostu okienko z tekstem. Jest to, oczywiście, wierzchołek zaskakująco dużej góry lodowej. W trakcie prelekcji zajrzymy pod powierzchnię: opowiemy o historii i funkcjach emulatorów terminali, o mocno pofragmentowanym ekosystemie, o tym, jak działają „pod maską”, a także o związanych z nimi problemach bezpieczeństwa.

  • 12:00-13:00

    Jak pracują cyberżołnierze, najbardziej aktualne tematy cyberbezpieczeństwa z perspektywy wojska.

  • 13:00-14:00

    Lunch

    Zapraszamy na obiad chwilę wytchnienia od merytorycznych prezentacji 😉

  • 14:00-15:00

    Od kodu do skutecznej ochrony klientów: jak zbudowaliśmy system antyfraudowy od zera

    Michał Hermuła
    Marcin Fronczak
    Tomasz Galos

    Poznaj historię budowy jednego z najbardziej zaawansowanych systemów antyfraudowych w polskiej bankowości – od powstania zespołu developerskiego, aż po wdrożenie platformy antyfraudowej, która działa w czasie rzeczywistym (100 ms), jest oparta na wieloczynnikowym scoringu, scenariuszach i elastycznym modelu wdrożeń. Nie możesz tego przegapić!

  • 15:00-16:00

    DOM Clobbering – czym jest i czy nadal ma znaczenie w 2025 roku

    DOM Clobbering to technika ataku, w której atakujący, poprzez wstrzyknięcie z pozoru nieszkodliwego kodu HTML, jest w stanie manipulować obiektami w strukturze DOM. Prowadzi to do nadpisania globalnych zmiennych i właściwości w JavaScript, co może zaburzyć logikę działania aplikacji i otworzyć drogę do dalszych ataków takiich jak XSS. Pomimo faktu, że DOM Clobbering znany jest co najmniej od 2010 roku, rzadko poświęca mu się dużo uwagi.

    W tej prezentacji przybliżę czym DOM Clobbering jest, kiedy można się na niego natknąć oraz pokażę kilka świeżych przykładów ataków, które umożliwił.

  • 16:00-17:00

    Jak zhackowaliśmy pół Polski w jeden wieczór?
    • Poruszenie tematyki zagadnień CVE,
    • Dlaczego zaczęliśmy sprawdzać strony rządowe,
    • Co znaleźliśmy,
    • Responsible Disclosure,
    • Statystyki.
  • 17:00-17:30

    Przerwa kawowa

    Zapraszamy na ciepły poczęstunek:)

  • 17:30-18:30

    OPSEC znaleziony w chipsach, czyli jak położyć każdą cyber-operację

    Czy paczka chipsów dobrze chroni przed emisją fal elektromagnetycznych, czyli wyniki praktycznego eksperymentu kontra historia pewnej bardzo nieudanej akcji wywiadowczej. O tych i innych nieporozumieniach, które poskutkowały mniejszymi lub większymi wpadkami w zakresie OPSEC, będę opowiadał podczas MSHP 2025. Jak zawsze będzie trochę straszno, trochę śmieszno, ale z przesłaniem czego unikać, jeśli chce się zachować maksymalne bezpieczeństwo swoich działań.

  • 18:30-19:00

    Twierdza Linux – kulisy powstawania książki Karola Szafrańskiego

    Karol Szafrański autor najnowszej książki „Twierdza Linux. Bezpieczeństwo dla dociekliwych”   w wywiadzie z Maćkiem Szymczakiem opowie o kulisach powstawania książki i zdradzi najciekawsze anegdoty z researchu towarzyszącego jej powstawaniu.
  • ok 19:00

    Zamknięcie

    Michał Sajdak i Tomek Turba zamkną wydarzenie jak zawsze z pozytywną energią:)

  • 9:30-10:30

    Małe błędy, wielkie katastrofy. Autostopem przez DoS-y

    Pamiętasz sytuację kiedy trzeba zrobić istotną operację w aplikacji, a ona nie działa? To są właśnie skutki ataków DoS (Denial Of Service), ale jak do nich może dojść. Ta prezentacja będzie przewodnikiem, który przedstawi wiele technik wykonywanych na warstwie aplikacyjnych prowadzących do zatrzymania usługi. Jeśli jesteś ciekawy jak jedną liczbą, prostym YAML’em czy obrazkiem zatrzymać serwer to jesteś w odpowiednim miejscu.

  • 10:30-11:00

    Przerwa kawowa

    Zapraszamy na kawę 🙂

  • 11:00-12:00

    Wnioski po realizacji tysięcy testów penetracyjnych - edycja 2025
    Bezpieczeństwo środowisk chmurowych, Red Teaming, Insider Threat, DDoS.
    Same konkrety i rzeczywisty obraz stanu bezpieczeństwa naszych firm i organizacji.

    Pokażemy wnioski z analizy tysięcy testów penetracyjnych i audytów bezpieczeństwa. Dowiesz się, na jakie zagrożenia najczęściej narażone są środowiska chmurowe. Opowiemy też o skuteczności naszych kampanii Red Teaming oraz scenariuszy Insider Threat. Na koniec poruszymy również istotny wątek ataków DDoS – kiedy ochrona działa, a kiedy bywa jedynie częściowa.

  • 12:00-13:00

    Houston, mamy włamanie! – Hackowanie satelitów w warunkach laboratoryjnych
    Kosmos to nie tylko rakiety i astronauci, ale też infrastruktura krytyczna, która może stać się celem ataków. Podczas wystąpienia pokażę, jak w kontrolowanych warunkach odtworzyć scenariusze włamań do systemów satelitarnych: od analizy protokołów i OSINT-u, przez legalny nasłuch komunikacji prawdziwych satelitów, po wykorzystanie błędnych konfiguracji w takich urządzeniach

  • 13:00-14:00

    Lunch

    Zapraszamy na lunch 🙂

  • 14:00-15:00

    Atrybucja cyberataków: kiedy techniczne dowody prowadzą do państw" prezentacja tylko onsite
    (UWAGA! Prezentacja tylko onsite)

    Kto stoi za cyberatakiem?

    To pytanie nie sprowadza się dziś wyłącznie do wskazania adresu serwera czy fragmentu kodu. Gdy stawką jest przypisanie winy całemu państwu, rozpoczyna się złożony proces – od analizy artefaktów technicznych, przez ocenę intencji i wzorców działania, aż po kalkulacje polityczne i działania prawne. W tej prezentacji pokażę, jak państwa – przede wszystkim USA, lider w publicznej atrybucji – wskazują inne państwa jako sprawców cyberataków. Przejdziemy przez techniczne, prawne i polityczne aspekty tego procesu: od TTP i fałszywych flag, przez akty oskarżenia i oficjalne komunikaty, aż po wyzwania związane z wiarygodnością i konsekwencjami międzynarodowymi.


  • 15:00-16:00

    Rootkity z wykorzystaniem eBPF
    eBPF kojarzy się z zaawansowanym monitoringiem i usprawnieniami w obszarze sieci. Jednak jego możliwości sięgają znacznie dalej – pozwala modyfikować zachowanie jądra systemu w sposób, który otwiera nowe wektory ataku. W trakcie prezentacji uczestnicy poznają podstawy działania eBPF, proces tworzenia i ładowania programu do kernela, a następnie przejdą do scenariuszy jego ofensywnego wykorzystania. Zademonstrowane zostaną techniki ukrywania ruchu sieciowego, kont użytkowników czy aktywności systemowej, które mogą wspierać atakujących w utrzymaniu obecności w systemie. Na zakończenie przedstawione zostaną również kierunki obrony – jak rozpoznać i utrudnić wykorzystanie eBPF w celach niepożądanych.

  • 16:00-17:00

    Zamki - nie tylko te cyfrowe.

    W obszarze zainteresowań wielu z nas bezpieczeństwo głównie odnosimy do bezpieczeństwa cyfrowego, czasem rzucając okiem na różnego rodzaju systemy kontroli dostępu.
    Czasem jednak warto spojrzeć na bezpieczeństwo w naszym otoczeniu w tym bardziej klasycznym wydaniu – czyli jako szeroko rozumiane tylne drzwi wejściowe do zakładu czy archiwum.
    Nie tak rzadko z zaskoczeniem odkryjemy, że najsłabszym punktem naszego systemu będą źle skonfigurowane drzwi automatyczne, albo kiepskiej jakości klasyczny zamek w drzwiach, a nie adekwatnie dobrany system kluczy elektronicznych…

  • 17:00-17:30

    Przerwa kawowa

    Zapraszamy na ciepłą kolację:)

  • 17:30-18:30

    Umarł antywirus niech żyje antywirus - nagranie
    Czy w czasach, kiedy Script Kiddies zostali zastąpieni przez Prompt Kiddies, tradycyjny antywirus ma jeszcze jakikolwiek sens? Nie dość, że w czasie sesji nie udzielimy odpowiedzi na to pytanie, to jeszcze nie wyjaśnimy dlaczego nie da się jej udzielić

  • 9:00-10:30

    Hacking Depot: Dependency Confusion w Ansible + przejęcie Active Directory na żywo
    Jak złośliwa rola Ansible, podstawiona przez atakującego w publicznym repozytorium, może zostać nieświadomie zainstalowana przez administratora? Wystarczy jedna błędna komenda, by otworzyć furtkę do wewnętrznej sieci, a stamtąd… już tylko krok (i to wcale nie taki mały) do przejęcia kontrolera domeny Active Directory.

    Maciej Szymczak wspólnie z Markiem Rzepeckim pokażą na żywo połączenie dwóch światów: DevOps i ofensywy Windowsowej. W drugiej fazie ataku — wykorzystując technikę coercion — zmuszą kontroler domeny do uwierzytelnienia się u atakującego i przejmą pełną kontrolę nad AD.

    Jeden błąd w CI/CD. Jedna rola. Jeden pakiet z Galaxy. Pełna kompromitacja domeny – na waszych oczach.

  • 11:00-11:30

    Gdy każda minuta się liczy – case study powstrzymania ataku XE Group
    Opowiem o incydencie, w którym aplikacja napisana w .NET Framework padła ofiarą automatycznego ataku wykorzystującego krytyczną podatność w bibliotece Telerik.Web.UI. Za atakiem stała wietnamska grupa XE Group. Dzięki szybkiej reakcji administratora (odcięcie interfejsu sieciowego) udało się zminimalizować skutki. Prezentacja pokaże, jak zespół Security może skutecznie działać mimo braku dostępu do kodu i braku wsparcia od developerów. Prezentacja będzie premierowa, tzn. o tym incydencie nigdy i nigdzie wcześniej nie opowiadałem i nie opowiem przed Sekurak Hacking Party.

  • 11:30-12:00

    Szantaż, DDoS, ransomware… To wszystko mogło wydarzyć się w tydzień. A może się wydarzyło?
    Szantaż, DDoS, ransomware… To wszystko mogło wydarzyć się w tydzień. A może się wydarzyło?

    • Skąd wiemy co w ogóle się dzieje?
    • Jak zarządzić odpowiedzią organizacji?
    • Czy największe wyzwania są po stronie technologicznej?
    • Jak podejmować trudne decyzje, pod presją czasu i przy ograniczonym dostępie do informacji?

    W czasie mojej prezentacji postaram się odpowiedzieć na te i inne pytania, które postawiliśmy sobie ćwicząc złożony scenariusz ataku na Bank.


  • 12:00-12:30

    Wdrożenie MFA odpornego na phishing- case study TZF Polfa
    Wdrożenie MFA jest jednym z wymogów ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC/NIS2). W tej sesji Ekspert opowie, jak firma dostosowała swoje procedury bezpieczeństwa do regulacji NIS2, wprowadzając klucze sprzętowe do codziennego użytku. Sesja skupi się na praktycznych aspektach implementacji, korzyściach związanych z poprawą bezpieczeństwa oraz zgodności z nowymi wymaganiami prawnymi. Dowiesz się, jakie wyzwania napotkano i jakie korzyści osiągnięto dzięki wdrożeniu.

  • 12:30-13:00

    Psychobanking. Rażące niedbalstwo. Ale czyje?
    Ktoś kliknął. Ktoś uwierzył. Ktoś oddał fizyczne karty płatnicze. Ale czy to naprawdę „rażące niedbalstwo”? A może to nowa era bankowości – psychobanking, gdzie bezpieczeństwo to teatr, a klient gra główną rolę bez scenariusza.

    W tej prezentacji nie będzie wykresów, IOC, CVE, zero day-ów. Będzie historia, która zaczyna się na portalu ogłoszeń, a kończy na klasycznym instalowaniu apki. I pytania, które wiszą w powietrzu: Czyje to niedbalstwo? Czy bank ma siedzieć w głowie klienta?

  • 13:00-14:00

    Lunch

    Zapraszamy na obiad i chwilę wytchnienia od merytorycznych prezentacji 😉

  • 14:00-14:30

    Data-driven organisation: wyzwania CISO w wyścigu o przewagę konkurencyjną
    Jakie wyzwania czekają na CISO w wyścigu​ o przewagę konkurencyjną? Jakie czynniki kształtują otoczenie banków? Jak skutecznie przekładać dane na decyzje i budować data-driven organizację? Wspólnie poszukajmy odpowiedzi.

  • 14:30-15:00

    Jak moje.cert.pl pomaga organizacjom monitorować bezpieczeństwo
    Monitorowanie własnej powierzchni ataku, zarówno w zakresie infrastruktury dostępnej z internetu, jak i kont pracowników nadal stanowi wyzwanie dla wielu organizacji. CERT Polska stworzył unikalne w skali świata i darmowe narzędzie, które w tym pomaga, ale nadal wielu CISO z którymi rozmawiam nie wie o jego istnieniu i jest zaskoczona jak wiele można zrobić aby poprawić bezpieczeństwo firmy bez dodatkowych kosztów (zarządy lubią to 😉 ). W prezentacji opowiem o obecnych funkcjach moje.cert.pl i planach na przyszłość.

  • 15:00-15:30

    Red team tu był – czyli o tym, co daje legalne włamanie
    W tej prelekcji opowiem, dlaczego red teaming może być jednym z najcenniejszych narzędzi budowania cyberodporności, ale tylko wtedy, gdy robiony jest z głową i według jasnych zasad. Pokażę, co musi być spełnione, by takie ćwiczenie miało wartość – dla bezpieczeństwa, dla biznesu i dla ludzi. A na koniec – historia jednego włamania, które otworzyło więcej oczu niż jakikolwiek raport.

  • 15:30-16:00

    Incydenty DORA od kuchni – czyli co się dzieje po zgłoszeniu
    Co dzieje się z incydentem DORA po zgłoszeniu? Do jakich instytucji trafia przekazana informacja, jakie wsparcie można uzyskać po zgłoszeniu oraz dlaczego raportowanie incydentów i wymiana informacji są kluczowe dla podnoszenia cyberodporności całego sektora finansowego? Na te i inne pytania odpowiem w trakcie mojego krótkiego wystąpienia. Serdecznie zapraszam.

  • 16:00-16:30

    Pentesterzy też się mylą - omówienie incydentów bezpieczeństwa w Securitum 2024/2025.
    Przegląd faktycznych incydentów bezpieczeństwa jakie wystąpiły w Securitum w latach 2024/2025. Statystki i analiza przypadków. Wnioski i rady do implementacji procesu obsługi incydentów. Q&A na koniec sesji.

  • 16:30-17:00

    Od pomiaru do zarządzania – jak budować zaangażowanie organizacji w zarządzanie bezpieczeństwem IT
    Jak dokonać transformacji  podejścia do bezpieczeństwa IT – od reaktywnego raportowania do proaktywnego zarządzania ryzykiem, wzrostu świadomości, zaangażowania i efektywności działań w całej organizacji.

  • 17:00-17:30

    Przerwa kawowa

    Zapraszamy na kawę i ciepły posiłek:)

  • 17:30-18:00

    Człowiek to najlepszy firewall
    Case study Banku Pekao S.A. o tym  jak zmieniać ,,najsłabsze” ogniowo cyberbezpieczeństwa w cybertarczę. W trakcie prelekcji opowiem o tym jak testować cyfrową odporność pracowników, wdrażać symulowane kampanie phishigowe w  dużej organizacji oraz co robić gdy działania edukacyjne nie przynoszą takich skutków jak byśmy chcieli.

  • 18:00-18:30

    Zapanować nad rozproszeniem – case study wdrożenia XDR w sektorze finansowym
    Jak skutecznie zarządzać bezpieczeństwem w złożonym i rozproszonym środowisku? A co jeśli tym środowiskiem jest ponad 300 niezależnych podmiotów?
    W trakcie prelekcji pokażę, z jakimi wyzwaniami mierzy się centralny SOC obsługujący taką skalę oraz jakie realne korzyści przynosi wdrożenie XDR w tego typu infrastrukturze. Porozmawiamy nie tylko o technologii, ale też o procesach, organizacji i tym, czy w praktyce zalety przeważają nad trudnościami.

  • 10:00-10:30

    Logowanie w duecie: Ataki na formularze uwierzytelniania
    Kilka przypadków znalezionych podczas polowania na błędy. Pokazuję techniki wykradania danych logowania z formularzy, łącząc znalezione podatności.

  • 10:30 - 11.00

    Przerwa kawowa

    Zapraszamy na kawę i rozmowy w kuluarach.

  • 11:00-11:30

    Supply chain – potencjalne zagrożenia dla naszego kodu
    Supply chain – potencjalne zagrożenia dla naszego kodu
    1. Wstęp.
    2. Czym jest supply chain.
    3. Przegląd kilku niebezpiecznych bibliotek na Git.
    4. Jak się chronić przed tego typu zagrożeniami.

  • 11:30-12:00

    Jak wykorzystałem wiedzę zdobytą w SA do zabezpieczenia swojego LAB-u w pełni opartego na FreeBSD
    Agenda:
    1. Dlaczego FreeBSD zamiast Linuksa?
    2. Początki LAB-u.
    3. Wewnętrzne projekty.
    4. Rozbudowa sieci w oparciu o sprzęt Cisco.
    5. Kolejny serwer i półka dyskowa.
    6. Migracja do VM.
    7. SRE + SIEM.
    8. FW + VPN.
    9. Co dalej?

  • 12:00-12:30

    Wszystko, co bywa ważniejsze niż Twój incydent bezpieczeństwa danych, czyli jak zrobić, żeby biznes nie miał go gdzieś? Historie z życia wzięte

    Historie z życia zespołu zarządzającego incydentami bezpieczeństwa danych w korporacji.
    Prawdziwe, nierzadko zaskakujące, czasem śmieszne, a nawet niedorzeczne reakcje menedżerów na incydenty bezpieczeństwa danych, które spowodowali ich pracownicy. Wszystko, co według nich było ważniejsze od zajęcia się jak najszybciej zgłoszeniem, wyjaśnieniem i rozwiązaniem incydentu. Praktyczne przykłady wprost z życia wzięte.
    Ale, nie tylko! Efektywne zarządzanie incydentami bezpieczeństwa danych przez SOC, z uwzględnieniem różnorodnych interesariuszy, czyli jak sprawić, żeby brali nas na poważnie i na dodatek utrwalić to jako dobry wzorzec postępowania.

  • 12:30-13:00

    Vabank, czyli jak działa socjotechnika i jak się przed nią bronić

    Socjotechnika jest ważnym, a niekiedy wręcz niezastąpionym narzędziem wykorzystywanym przez cyberprzestępców. I choć nie tylko nieetyczni hackerzy sięgają po to narzędzie, to w ich przypadku jego wykorzystanie ma daleko idące konsekwencje. Jak wykryć próbę ataku za pomocą socjotechniki i jak się przed nią bronić? O tym opowiem podczas swojego wystąpienia, sięgając po przykłady z kultowej polskiej komedii Vabank.

  • 13:00-14:00

    Lunch

    Zapraszamy na obiad chwilę wytchnienia od merytorycznych prezentacji 😉

  • 14:00-14:30

    Jak zabezpieczyć prompt RAG-a, żeby uniknąć wycieku danych

    Jan Kaczmarczyk

    Przygotowanie RAG-a (Retrieval-Augmented Generation) na pierwszy rzut oka jest proste. Wystarczy duży model językowy, własna baza wiedzy i odpowiednie polecenie, żeby pochwalić się wdrożeniem AI. Dzięki tej prostocie RAG-i zyskały popularność, ale też łatwo mogą stać się źródłem wycieku danych. W czasie prezentacji pokażę na przykładowym projekcie w ChatGPT z własną bazą wiedzy, jak przygotować strategię testowania bezpieczeństwa RAG-a. Przejdziemy przez przykładowe scenariusze ataków: zmianę roli/kontekstu, przemycenie tokenów, rozdzielenie niebezpiecznego polecenia czy wstrzyknięcie kodu, oraz zmodyfikujemy prompt systemowy, żeby zabezpieczyć system AI przed atakami.

  • 14:30-15:00

    Przegląd zagrożeń w ekosystemie Pythona
    Podczas prezentacji omówię najważniejsze zagrożenia w ekosystemie Pythona: supply chain attacks na PyPI, krytyczne podatności w bibliotekach oraz kwestie bezpieczeństwa CPython. Przedstawię również praktyczne narzędzia obronne i strategie dla zespołów deweloperskich.

  • 15:00-15:30

    Jak w 5 minut zbudować chatbota AI do CRM i e-commerce z Voiceflow i Voiceglow

    Podczas prezentacji pokażę krok po kroku, jak każdy – bez specjalistycznej wiedzy programistycznej – może przygotować chatbota AI do zbierania danych i integracji z CRM za pomocą platformy Voiceflow. Następnie zademonstruję, jak w równie prosty sposób stworzyć bota dla sklepu internetowego (na przykładzie sekuraka) przy użyciu Voiceglow.
    Całość zostanie oparta wyłącznie na darmowych rozwiązaniach i będzie możliwa do odtworzenia w domu. Uczestnicy dowiedzą się, jak w kilka minut zbudować praktyczne systemy, które mogą zmienić podejście do chatbotów w biznesie i automatyzacji.

  • 15:30-16:00

    GitHub Self Hosted Runners – bezpieczeństwo i przykład eksploitacji
    GitHub Actions ma już ponad 100 milionów użytkowników na świecie. Rozwiązanie to z roku na rok zyskuje coraz więcej możliwości i ułatwia definiowanie procesów CI/CD oraz ogólną automatyzację. Jednakże bezpieczeństwo środowiska uruchomieniowego, a więc tzw. runnerów, to temat bardzo szeroki. W tej prezentacji skupię się na GitHub self-hosted runnerach, a więc wspomnianych środowiskach, zarządzanych przez użytkownika. Przedstawię przykład prawdziwej eksploitacji, która wykorzystuje wiele połączonych błędów konfiguracyjnych. Omówię również najlepsze praktyki konfigurowania i zabezpieczania takich self-hosted runnerów.

  • 16:00-16:30

    Etyczny hacking w kraju, który nie wierzy w etykę. Dlaczego bug bounty w Polsce nie istnieje.
    Programy bug bounty to skuteczny i relatywnie tani sposób na poprawę bezpieczeństwa, jednak w Polsce są rzadkością. Podczas prezentacji opowiem o swoich doświadczeniach z wykrywania i zgłaszania luk bezpieczeństwa w polskich systemach, od hurtowni internetowych, przez klientów pocztowych, po systemy biletowe oraz reakcje na zgłoszenia, często bardziej zaskakujące niż same błędy. Opowiem, jak wygląda proces zgłaszania i jakie są realia finansowe. Celem prezentacji jest zwiększenie świadomości na temat roli bug bounty w firmach oraz zachęcenie do aktywnego działania na rzecz bezpieczeństwa cyfrowego w Polsce.

  • 16:30-17:00

    Wpływ – Czy prośba może stać się groźbą?
    Każdego dnia jesteśmy odbiorcami niezliczonych informacji, które na pierwszy rzut oka wydają się niegroźne.
    Z pozoru niewinne informacje – w mediach społecznościowych, w pracy, w reklamach czy w rozmowach ze znajomymi – mogą stać się realnym zagrożeniem dla naszej prywatności, danych, a przede wszystkim dla naszego sposobu myślenia.
    W swoim wystąpieniu pokażę, jak zwykła prośba zamienia się w zagrożenie, gdy w grę wchodzą mechanizmy manipulacji i psychologii wpływu.
    Na przykładach głośnych incydentów i szkodliwych kampanii w mediach społecznościowych wyjaśnię, dlaczego tak często nie zauważamy tych mechanizmów i jak wiedza o nich pozwala się skutecznie bronić.

  • 17:00-17:30

    Przerwa kawowa

    Zapraszamy na ciepły poczęstunek:)

  • 17:30-18:00

    Hackowanie umysłu: Psychologia – od psychologii klinicznej do cyberpsychologii

    Szymon Martyniak-Barański

    Nie atakują nas komputery, ale ludzie – poprzez mechanizmy psychologiczne i neurobiologiczne.
    Podczas prezentacji pokażę, jak zjawiska i procesy, które w gabinecie psychologicznym prowadzą do zmiany, w rękach atakujących stają się orężem.
    Na przykładach wyjaśnię, dlaczego inżynieria społeczna to najskuteczniejsza broń XXI wieku.
    Nie zabraknie też odwołań do Sparty.
    To prezentacja o przenikaniu się psychologii i cyberbezpieczeństwa.

  • 18:00-18:30

    Segmentacja sieci jako fundament bezpieczeństwa – VLAN vs VRF
    Dlaczego dobrze zaprojektowana segmentacja sieci to fundament bezpieczeństwa. Omówię korzyści i koszty korzystania z VRF oraz różne podejścia do wdrożenia. Pokażę też, że VRF nie jest aż tak trudny, jak mogłoby się wydawać.
20.05.2024

RELACJA Z WYDARZENIA

Data: 20.05.2024 / Miejsce: on-line

20 maja odbyła się pierwsza w tym roku (a kolejna już 30.09.2024r. w Krakowie!) edycja naszej autorskiej konferencji Mega Sekurak Hacking Party. Działo się sporo, było merytorycznie i wesoło! Zapraszamy na krótką relację z wydarzenia.

Kolejny raz spotkaliśmy się on-line za pośrednictwem Discorda. Na wydarzenie zapisało się ponad 800 osób, które poświęciły swój czas w poniedziałek (w godzinach roboczych) aby obejrzeć trzynaście wyjątkowych prelekcji. Sam serwer na Discordzie uruchomiliśmy dwa tygodnie wcześniej, dając dostęp dla wszystkich uczestników do ponad 80 archiwalnych nagrań z poprzednich edycji konferencji! W oczekiwaniu na główne wydarzenie “było co robić” 🙂

Konferencję podzieliliśmy na trzy bloki tematyczne tj. WEBSEC/VARIES, NETSEC oraz DEFENCE. Każdy mógł znaleźć coś dla siebie.

Konferencję punktualnie o godz. 9:45 otworzyli Michał Sajdak i Tomek Turba, którzy w krótkich słowach przedstawili agendę całego wydarzenia, kilka informacji organizacyjnych i jak to mamy w zwyczaju – zapowiedź ciekawych konkursów 🙂

Wydarzenie zamknęliśmy przed godziną 16:00, więc wszystko odbyło się zgodnie z planem.

Zapraszamy do przeczytania pełnej relacji z konferencji na stronie sekurak.pl

Ścieżka NETSEC

  • 9:45 - 10:00
  • 10:00 - 10:40

    Drifty z Porsche czyli ciąg dalszy hakowania ECUs

    Research urządzeń działających w branży automotive to temat nieskończony, niekiedy niewdzięczny natomiast z pewnością jest bardzo wciągający i fascynujący! Lubisz szybkie samochody? Ostatnio była Kia, tym razem na warsztat leci ECU, który działa w samochodach marki Porsche.

    Wraz z Mateuszem zanurzymy się w analizę możliwości nieautoryzowanego dostępu do funkcji, które wpływają na bezpieczeństwo podczas jazdy. Nie obejdzie się bez wykorzystywanego sprzętu do badań oraz omówienia wykorzystywanych technologii.

  • 11:00 - 11:40

    Flipper ZERO. Round One

    W kwietniu 2020 roku powstał pierwszy prototyp F0, a jak to wygląda dzisiaj? Maciej pokaże na żywo co potrafi to maleństwo – od zakupu, przez aktualizacji firmware, podstawową konfigurację aż do wykonania złośliwego kodu na Windows.

  • 12:00 - 12:40

    Akt o cyberodporności, czyli czy można ustawą zabezpieczyć IoT

    Wiemy, że urządzenia IoT często trafiają na rynek z koszmarnymi i łatwymi do wykorzystania podatnościami. Pomysły, żeby wprowadzić tu minimalne wiążące standardy bezpieczeństwa, zmaterializowały się ostatnio na poziomie Unii Europejskiej. W tym roku zapewne zostanie przyjęty, a za mniej więcej 3 lata zacznie być stosowany tzw. akt o cyberodporności.

    Bohdan opowie, co to w zasadzie jest i pospekuluje, co może się przez to zmienić.

  • 13:00 - 14:00

    Przerwa obiadowa

  • 14:00 - 14:40

    Wykorzystanie narzędzi AI w OSINT

    Lubisz OSINT? Lubisz AI?

    Wraz z Tomkiem zapraszamy zatem na prelekcję nt. narzędzi AI w białym wywiadzie. Co się zmieniło, co się zmieni, a co pozostanie niezmienne. Pokaz będzie miał charakter praktyczny.

  • 15:00 - 15:30

    BGP RPKI, czyli podpisywanie prefiksów

    Jak uchronić swoje prefiksy przed kradzieżą i rozgłoszeniem przez nieuprawnionym rozgłaszaniem przez operatora? W jaki sposób zweryfikować, czy odbierany przez nas prefiks nie jest przypadkiem rozgłaszany przez atakującego?

    Ta sesja będzie krótkim przypomnieniem, że swoje prefiksy można cyfrowo podpisywać za pomocą BGP RPKI i nie jest to takie trudne.

  • 15:45 - 16:00
  • 10:00 - 10:40

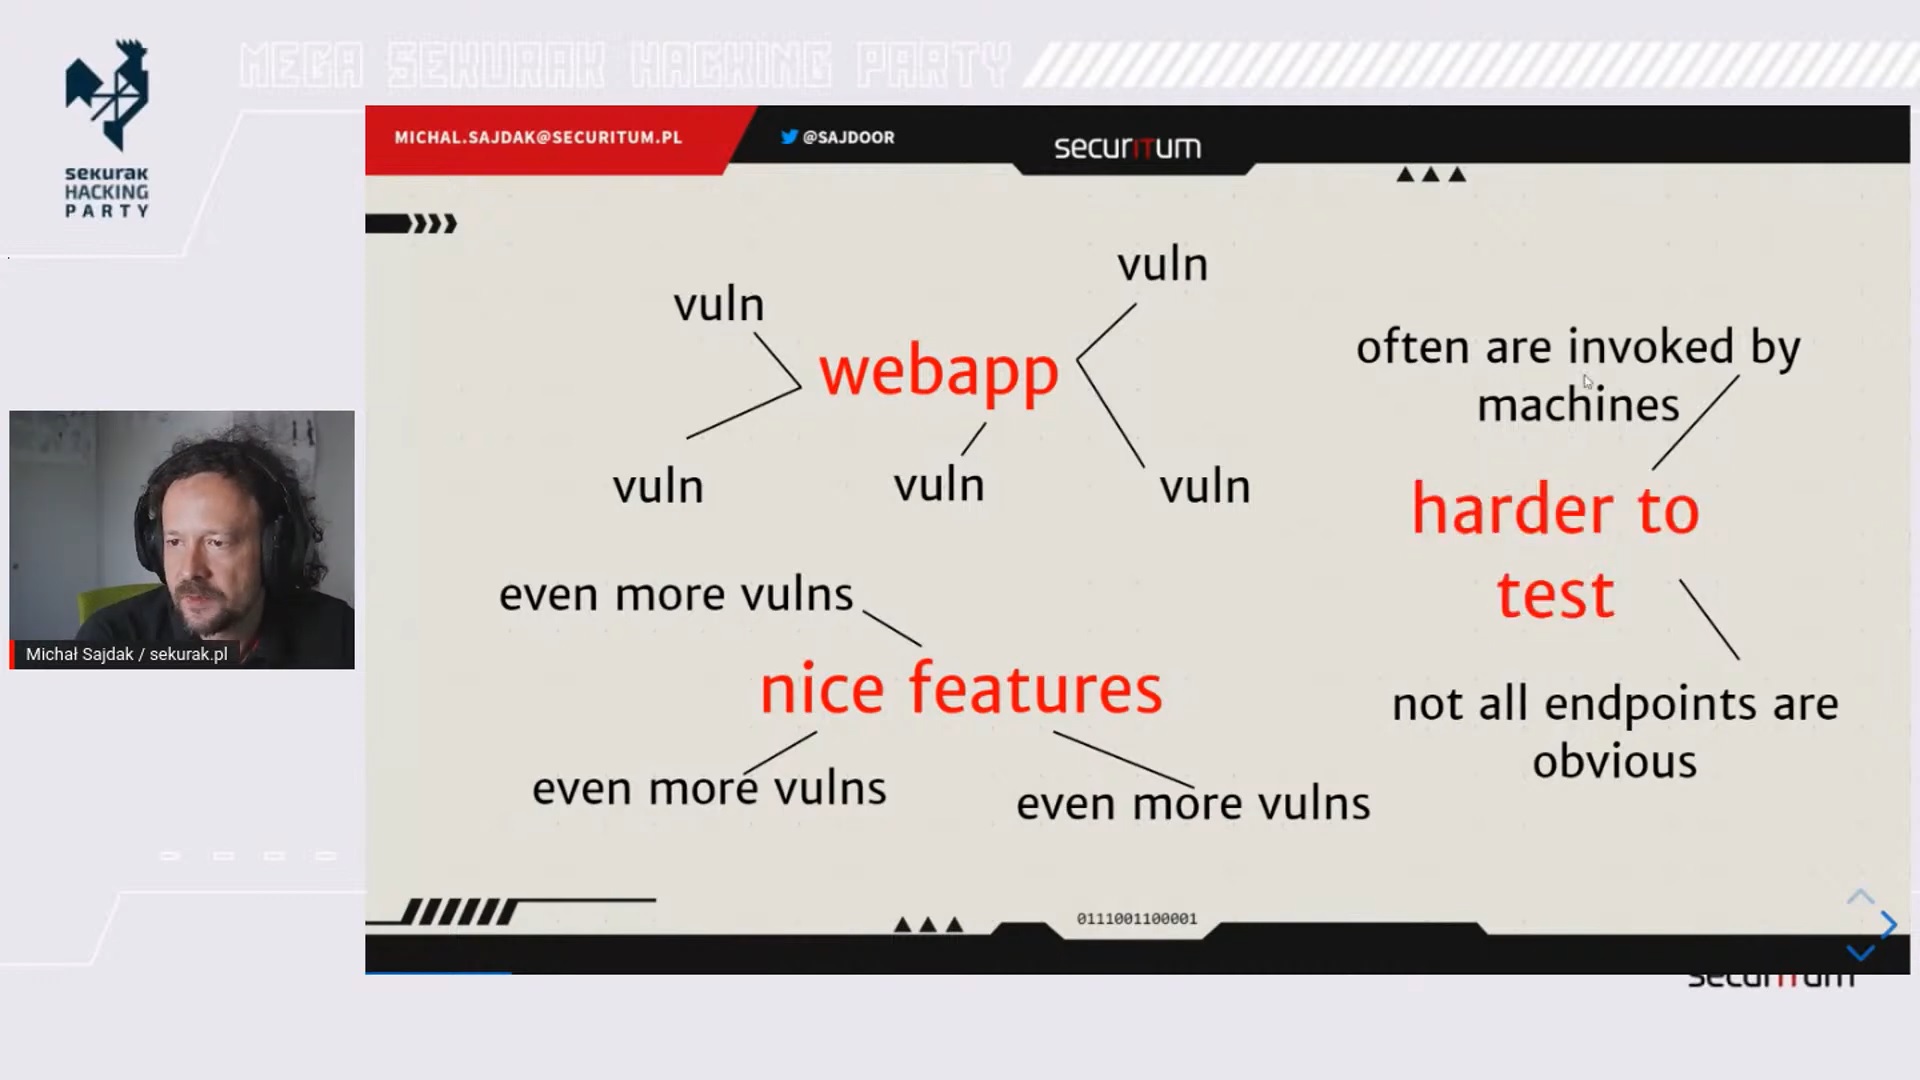
    Dlaczego hackowanie aplikacji webowych jest proste (2024)?

    Jak będzie wyglądało bezpieczeństwo aplikacji webowych w 2050. roku? Jakoś tak: ’ or '1’=’1 Czyli w zasadzie w ogóle się nie zmieni. Dlaczego tak uważam? Dlatego, że nie widać na horyzoncie znacznej poprawy w temacie krytycznych i dość prostych do wykorzystania podatności w aplikacjach webowych. Ba – dziur jest coraz więcej 🙂

    W trakcie prezentacji będę się starał Was przekonać do takiego punktu widzenia.

  • 11:00 - 11:40

    Pentest aplikacji webowej w 40 minut!

    W ramach prelekcji, będziemy na żywo szukać podatności w aplikacji internetowej. Spróbujemy je opisać, a także przygotować scenariusze ataków jak w przypadku relanych testów penetracyjnych.

  • 12:00 - 12:40

    State-of-the-art crackowania hashy na FPGA

    Mateusz przedstawi swoje open sourceowe narzędzie, które można wykorzystać do szybszego crackowania (wybranych) hashy, które na GPU wymagają o wiele więcej czas niż na specjalnie zaprojektowanych układach logicznych.

    Przedstawi faktyczne zalety i wady takiego rozwiązania. Porównanie kosztów oraz wyników dla poszczególnych hashy.

  • 13:00 - 14:00

    Przerwa obiadowa

  • 14:00 - 14:40

    Dlaczego hackowanie jest jeszcze prostsze...

    Jak przejmować kontrole nad systemami za pomocą ctrl+c i ctrl+v? Script Kiddie w dobie Generatywnej AI oraz automatyzacja testów bezpieczeństwa przy użyciu PentestGPT. Wraz z Wiktorem sprawdźmy czy LLM jest w stanie wspierać pentestera w jego codziennej pracy i zobaczmy jak dobrze daje sobie radę z tym zadaniem.

  • 10:00 - 10:40

    Jak napisałem milion wirusów?

    Przepis jest prosty: zrób generator kodu wirusa, skompiluj, namów innych, żeby zechcieli wszystkie te pliki uruchomić. Zdradzając zakończenie: udało się!

    Czy antywirusy, sandboxy, EDRy i inne podobne rozwiązania też powinny się cieszyć, ocenicie sami.

  • 11:00 - 11:40

    SSHardening. Różne techniki utwardzania konfiguracji SSH/SCP/SFTP w celu utrudnienia ataku

    Wszyscy używają, znają i rozumieją SSH, prawda? Prawda?!…

    Po pierwsze – prócz zdalnej powłoki ta usługa udostępnia co najmniej pięć innych protokołów. Wyłączymy zbędne a z pozostałych wyciśniemy tyle, ile się da.

    Po drugie – klucze. Skonfigurujemy je w sposób bezpieczny i wygodny. Wreszcie naprawdę uznacie używanie haseł w SSH za przeżytek – a przynajmniej taką mam nadzieję:)

    Po trzecie – admin to nie user, user to nie automat. Uszczelnimy, pogrupujemy i ograniczymy – niech dla każdego konta działa to, co naprawdę potrzebne – i nic więcej.

    A po czwarte… a zresztą, sami zobaczycie:)

  • 12:00 - 12:40

    Flipper Zero - jak w 5 minut pokonałem bramki kontroli dostępu i drzwi otwierane pilotem

    Piotr pokaże jego możliwości jak chodzi o systemy kontroli dostępu – klonowanie/spoofowanie kart RFID, systemy sterowania na pilota (nawet te bardziej skomplikowane jak keeloq).

  • 13:00 - 14:00

    Przerwa obiadowa

  • 14:00 - 14:40

    Historia pewnego włamu. Czyli co mogło pójść lepiej

    Sesja będzie przejściem przez historie włamań z którymi Robert miał do czynienia w ramach projektów Compromise Recovery.

    Omówione zostaną elementy wspólne które doprowadziły do sytuacji kryzysowej, ale także metody które pozwalają ustrzec się przed podobnymi problemami w przyszłości.


19.10.2023

RELACJA Z WYDARZENIA

Data: 19.10.2023 / Miejsce: Centrum Kongresowe ICE Kraków

Czekaliśmy cztery lata… 19 października 2023 roku, po długiej przerwie, mieliśmy w końcu okazję spotkać się z Wami na żywo w Krakowie! Konferencja zbiegła się z dwoma innymi wydarzeniami, tj. premierą długo wyczekiwanej książki Wprowadzenie do bezpieczeństwa IT oraz 10-leciem sekuraka.

Relacja wideo z wydarzenia: https://www.youtube.com/watch?v=g6qVMBowfBY

WASZE POZYTYWNE OPINIE

Techniczna strona prezentacji stała na wysokim poziomie. Nie były to tylko suche teoretyczne prezentacje, ale praktyczna wiedza przekazana uczestnikom.

[super] stosunek ceny do zawartości merytorycznej.

Mega przykłady pokazane w mega przystępny sposób. Otwartość i dostępność prelegentów

[super była]: widoczność, dźwięk, dostępność (miejsce, wyjścia, catering).

Pełen profesjonalizm prowadzących, sprawna obsługa i rejestracja uczestników, atrakcyjna oprawa graficzna prezentacji, niebanalny humor wielu prezenterów!

Super atmosfera. Pokazy na żywo. Kompetencje prowadzących na najwyższym poziomie.

Wysoki poziom merytoryczny i „dyskusje kuluarowe” na Discordzie.

Komunikacja, bardzo dobra opieka techniczna :)

Organizacja, wszystko sprawnie, wszystko ogarnięte – możliwość oglądniecie sobie 'zaległych’ talków, selekcjonowania tematów – no i na większości prezentacji faktyczna, praktyczna wiedza.

Możliwość interakcji z trenerami, ogromny poziom merytoryczny, konkursy z nagrodami, muzyczka :)

Przygotowanie techniczne oraz merytoryczne, zero nudy, różnorodność – każdy znalazł coś dla siebie.

Fajnie zorganizowane tracki. Wszystko przeprowadzone bardzo sprawnie i dobrze przemyślana przerwa obiadowa :)

Merytorycznie, widowiskowo, bez sztampy

AGENDA

  • 8:50
  • 9:05 - 9:50

    2+2=BUG, czyli paradoks połączonych systemów

    Kluczową różnicą pomiędzy małymi a dużymi systemami jest powielanie funkcjonalności. Na przykład, w małym systemie zazwyczaj potrzebujemy tylko jednego parsera TCP, jednego parsera HTTP, jednego parsera ZIP, i tak dalej. Załóżmy, że jakimś cudem cały system jest poprawnie zaimplementowany i nie posiada błędów bezpieczeństwa. A teraz dodajmy do tego drugi, również idealnie bezpieczny, połączony system, zbudowany przez zupełnie inny zespół. Jak się często okazuje w praktyce, dwa połączone bezpieczne systemy niekoniecznie dadzą bezpieczną całość.

    Celem tego wykładu jest przegląd i omówienie klas błędów typowych dla złożonych systemów. W szczególności skupię się na błędach, których przyczyna leży w wykorzystaniu kilku różnych implementacjach tego samego protokołu czy formatu plików. Prelekcja będzie przekrojowa, a więc wspomniane będą błędy zarówno nisko- jak i wysokopoziomowe, zarówno w oprogramowaniu webowym, jak i np. implementacji niskopoziomowych protokołów sieciowych.

    Wykład skierowany jest przede wszystkim do osób początkujących i średniozaawansowanych.

  • 10:00 - 10:50

    Dlaczego HTML jest zmutowaną bestią?

    Wyobraźcie sobie, że w macie jakiś dowolny obiekt w pamięci w waszym ulubionym języku programowania. Następnie serializujecie ten obiekt używając do tego standardu JSON. W kolejnym kroku zaś deserializujecie ten JSON z powrotem do obiektu w pamięci. I w tym momencie okazuje się, że dostajecie kompletnie inny obiekt niż mieliście oryginalnie – który zostaje całkowicie inaczej zinterpretowany przez aplikację i który – co gorsza – doprowadza do błędu bezpieczeństwa w aplikacji!

    Brzmi źle? Na szczęście w JSON-ie zazwyczaj nie obserwujemy tego typu zachowania. Okazuje się jednak, że w HTML takie zachowanie w pewnych sytuacjach jest w 100% zgodne ze specyfikacją! Tego typu problemu zazwyczaj nazywane są mXSS (mutation XSS).

    W swojej prezentacji pomówię właśnie o specyfikacji HTML, o tym z czego wynika jego skłonność do mutacji i skąd konkretnie bierze się mXSS. Opowiem też, co próbujemy zrobić, żeby próbować mXSS zlikwidować z platformy webowej.

  • 11:00 - 11:50

    Halo, Kernel? Ale to ty dzwonisz...

    W systemach Windows, istotna część wydarzeń odbywa się w trybie jądra. Nie dość, że warto tam zajrzeć, to jeszcze czasem przydałoby się w świadomy sposób o coś jądro systemu poprosić.

    Korzyści mogą być naprawdę warte zachodu, dlatego warto tematowi poświęcić całą sesję. Uwaga! Zawiera więcej niż śladowe ilości kodu w C.

  • 12:00 - 12:50

    Szpiedzy (nie) tacy jak my

    Krzysztof zaprasza Was do świata…szpiegowania! Skupi się głównie na social mediach. Poznacie szpiegowanie z wykorzystaniem serwisów internetowych i mediów społecznościowych – małe i duże akcje, drobne i większe porażki.

  • 13:00 - 13:40

    AI-srejaj. Jak rozwój LLM wpłynął na pracę pentestera?

    Podczas prezentacji Maciej opowie o tym jak rozwój LLM (m.in. Chat GPT) wpłynął na prace w IT Security. Porówna plusy dodatnie i ujemne, powróży z porozrzucanych bajtów. Wszystko oczami zawodowego pentestera.

  • 13:40 - 14:30

    Przerwa obiadowa

    Obiady będą wydawane na pierwszym piętrze.

  • 14:30 - 15:05

    Wykorzystanie blockchaina – ograniczenie ataków typu supply chain

    Historia pokazała nam że wzrost popularności ataków typu supply chain nie jest przypadkowy. Szerokie pole rażenia oraz trudność w wykryciu tego ataku może spowodować wiele problemów. Zamiast skupiać się na klasycznych rozwiązaniach, może jednak warto rozejrzeć się za nowymi alternatywami? Podczas prelekcji Martin zaproponuje pewien schemat jak w dosyć prosty i sprytny sposób wykorzystać łańcuch bloków do zwalczania ataku poprzez kradzież klucza prywatnego organizacji.

  • 15:15 - 15:50

    Jak zhackowałem swoją klimatyzację

    Zastanawialiście się kiedyś jak przejść od etapu oglądania obudowy urządzenia z zewnątrz do finalnego przejęcia kontroli nad nim? Jeśli tak, to postaram się pokazać Wam jak przeszedłem taką drogę na przykładzie swojej prywatnej klimatyzacji i podzielić się paroma praktycznymi wskazówkami, które z pewnością przydadzą się przy badaniu różnych urządzeń z systemami wbudowanymi na pokładzie.

  • 16:00 - 16:50

    Kto to Panu tak... napisał – przykład ciekawej aplikacji desktopowej

    Aplikacje desktopowe również posiadają błędy bezpieczeństwa.

    W trakcie prezentacji Roberta przeprowadzony będzie pobieżny test penetracyjny aplikacji desktopowej, dzięki któremu dowiemy się czego nie należy robić, projektując mechanizmy uwierzytelnienia.

  • 16:50 - 17:30

    Podwieczorek

  • 17:30 - 18:10

    Antivirus bypass – techniki na ukrywanie obecności przed oprogramo- waniem antywirusowym

    Podczas swojej prezentacji Marek opowie jak zwiększyć skuteczność kampanii red team i testów socjotechnicznych – czyli przedstawi sposoby i narzędzia pozwalaje na obniżenie skuteczności antywirusów w wykrywaniu obecności wrogiego kodu w uruchamianym oprogramowaniu.

  • 18:20 - 19:10

    Docker hacking

    Tomek zaprasza Was na praktyczną prezentacje nietuzinkowych i ciekawych ataków na najpopularniejszą platformę do konteneryzacji. Zostaną przedstawione strategie i techniki wykorzystywane przez hakerów do infiltracji kontenerów Docker, jednocześnie pokazując, jak efektywnie bronić się przed takimi atakami.

    Uczestnicy dowiedzą się o potencjalnych lukach bezpieczeństwa w standardowych konfiguracjach Docker, a także o najnowszych narzędziach i praktykach zabezpieczania kontenerów, także związanych z AI.

  • 19:10
  • 12:30 - 13:30

    Hacking Depot - sesja I

    • Hackowanie na żywo przykładowej sieci, aplikacji, urządzeń…
    • Rozmowy w kuluarach z hackerami-prelegentami.
    • Sekrety i tricki doświadczonych pentesterów w działaniu.


  • 14:40 - 16:40

    Hacking Depot - sesja II

    • Hackowanie na żywo przykładowej sieci, aplikacji, urządzeń…
    • Rozmowy w kuluarach z hackerami-prelegentami.
    • Sekrety i tricki doświadczonych pentesterów w działaniu.

22.05.2023

RELACJA Z WYDARZENIA

Data: 22.05.2023 / Miejsce: on-line

AGENDA

  • 8:45 - 9:00
  • 9:00 - 9:45

    Kryptografia ma nam służyć i nas chronić, ale czasem doprowadza nas do łez….

    Podczas prezentacji opowiem o tym, jak można sobie kryptografią zrobić krzywdę.

  • 9:50 - 10:00

    Przerwa

  • 10:00 - 10:45

    Użycie NTFS Journal w informatyce śledczej

    Wewnętrzne struktury systemu plików zawsze są warte poznania i zrozumienia, tym bardziej, że przechowują informacje o tym, co z danych na dysku dawno już zniknęło, lub zostało nadpisane. W efekcie dostajemy cenny artefakt, użyteczny w informatyce śledczej. Choć NTFS USN Journal jest znany i lubiany od wielu lat, to zawsze warto wiedzieć o nim jeszcze więcej: od sposobów zafałszowania zawartej w Journalu informacji, aż po nieudokumentowane funkcje API.

  • 10:50 - 11:00

    Przerwa

  • 11:00 - 12:00

    Małe kroczki ku zwiększaniu bezpieczeństwa platformy webowej

    Ostatnie lata obfitują w nowe mechanizmy mające zwiększyć bezpieczeństwo platformy webowej. Mowa np. o Content-Security-Policy, ciasteczkach SameSite czy Fetch Metadata. Ale w tle, z nieco mniejszym splendorem, dzieje się o wiele więcej mniejszych lub większych zmian, które mogą naprawiać konkretne podatności lub nawet tylko pewne warianty tych podatności.

    W tej prezentacji przyjrzymy się kilku takim przykładom: omówimy kilka mniej popularnych ataków ze świata webu i przyjrzymy się, jakie kroki są poczynione by je wyeliminować (a przynajmniej zmniejszyć ich prawdopodobieństwo).

  • 12:00 - 13:00

    Przerwa obiadowa

  • 13:00 - 13:45

    Jak zautomatyzować patchowanie serwerów i aplikacji

    Podczas prezentacji przedstawię uczestnikom dostępne opcje i możliwości, które mogą wykorzystać do automatyzacji procesu aktualizacji serwerów i aplikacji. Następnie przejdziemy do omówienia środowisk testowych i produkcyjnych, aby uczestnicy zrozumieli ich znaczenie, zastosowania oraz korzyści. Kolejnym etapem będzie analiza planowania poprawek, podczas której przedstawię metody oraz narzędzia umożliwiające skuteczne zarządzanie i kontrolowanie procesu wprowadzania zmian w ramach automatycznego patchowania. Na koniec, skupimy się na praktycznym aspekcie wdrażania poprawek oraz zademonstruję sposób efektywnego automatyzowania procesu aktualizacji serwerów i aplikacji.

  • 13:50 - 14:00

    Przerwa

  • 14:00 - 14:45

    Dlaczego hackowanie aplikacji webowych jest proste 2023 (100% aktualnej wiedzy)

    Jak będzie wyglądało bezpieczeństwo aplikacji webowych w 2050. roku? Jakoś tak: ’ or '1’=’1 Czyli w zasadzie w ogóle się nie zmieni. Dlaczego tak uważam? Dlatego, że nie widać na horyzoncie znacznej poprawy w temacie krytycznych i dość prostych do wykorzystania podatności w aplikacjach webowych. Ba – dziur jest coraz więcej 🙂

    W trakcie prezentacji będę się starał Was przekonać do takiego punktu widzenia.

  • 14:50 - 15:00

    Przerwa

  • 15:00 - 15:45

    Honeypot anyone?

    Podczas prezentacji będzie można zobaczyć jak zbudować swój własny honeypot. Zostaną też przedstawione doświadczenia prelegenta i zebrane statystyki z ostatnich lat działania fałszywego serwera. Na końcu zostanie omówiona też kwestia, że honeypot to nie tylko serwery…

  • 9:00 - 9:45

    Jak wygrywać CTFy: Tips & Tricks!”

    „Whatever gets you the flag” – ta często powtarzana przeze mnie fraza ma na celu przekazanie dość prostej oczywistości: CTFy nie polegają na prawidłowym i zgodnym ze sztuką rozwiązywaniu zadań, a na zdobyciu flag. Czasem można trochę „oszukać”, użyć jakiejś sztuczki, albo odpowiedniego narzędzia, co pozwala zdobyć flagę w krótszym czasie i pominąć sporą część zadania.

    Podczas tej prezentacji na żywo pokażę i omówię garść trików podłapanych i wypracowanych podczas 20 lat udziałów w konkursach hakerskich.

  • 9:50 - 10:00

    Przerwa

  • 10:00 - 10:45

    Podstawy komunikacji i wykrywania urządzeń w sieci CAN

    Koniecznie przyjedź furą (najlepiej sąsiada) bo będziemy hakować urządzenia rozmawiające ze sobą za pomocą magistrali komunikacyjnej Controller Area Network, która wykorzystywana jest z powodzeniem właśnie między innymi w branży automotive!

    Pokażę Ci jak się do tego zabrać zarówno od strony softu jak i sprzętu.

    #kupie_opla_do_haxow


  • 10:50 - 11:00

    Przerwa

  • 11:00 - 11:45

    Metody ataków DoS/DDoS na serwery SIP (VoIP)

    Prezentacja omawia rzeczywiste atak DoS/DDoS na serwer SIP wraz z analizą ruchu wysyłanego przez atakującego (Wireshark/Tcpdump). Zaprezentujemy metody wykrywania ataków na SIP z użyciem Snort/IDS. Wskazany zostanie podział ataków DoS na podstawie wykorzystywanych właściwości SIP (Message Flooding, Flow Tampering, Message Payload Tampering). Pokażemy jak chronić sieć przed atakami na VoIP.

  • 12:00 - 13:00

    Przerwa obiadowa

  • 13:00 - 13:45

    Co w bezpieczeństwie routingu piszczy?

    W trakcie sesji przyjrzymy się najnowszym technicznym rozwiązaniom pozwalającym zabezpieczyć routing dynamiczny na przykładach dotyczących sieci lokalnych, rozległych, VPN, SDWAN i połączeń z chmurą. Oprócz przykładów rozwiązań, sprawdzimy również co ciekawego działo się i dzieje w Internecie w kontekście ataków na routing i przechwytywania ruchu na lokalną i globalną skalę.

  • 13:50 - 14:00

    Przerwa

  • 14:00 - 14:45

    Czy tylko banki powinny wzorować się na rekomendacji CSIRT KNF?

    Jaka jest rola peeringów, IXów, CDNów i rozważnego doboru „dostawców internetu”? Jak budować styk ze swoimi operatorami? Jakie znaczenie ma odpowiedni dobór sprzętu za zaprojektowanie brzegu internetowego? Jak podjęte decyzje wpływają na bezpieczeństwo infrastruktury sieciowej użytkownika końcowego? A może trzeba przygotować się na scenariusze awaryjne?

    To tylko niektóre zagadnienia, które Andrzej i Piotr poruszą w trakcie wspólnej sesji opisującej proces implementacji zeszłorocznej rekomendacji CSIRT KNF w zakresie przeciwdziałania atakom DDoS

  • 14:50 - 15:00

    Przerwa

  • 15:00 - 15:45

    FIDO2 dla profesjonalistów, czyli łączymy Yubikey z SSH, Windowsem i macOS

    Z prezentacji dowiesz się jak wykorzystać token sprzętowy do odblokowywania komputera, czy można przechowywać klucz SSH na YubiKey, a może tylko dodatkowo zatwierdzać operacje logowania?

  • 11:00 - 11:45

    2FA, MFA, YubiKey – wszystko co chciałbyś wiedzieć o dwuskładnikowym uwierzytelnianiu!

    Login i hasło to za mało! Podczas prezentacji pokażę Ci czym jest 2FA/MFA, i jak do tego podejść w 2023 roku, żeby skutecznie chronić Twoją tożsamość w Internecie.

  • 12:00 - 13:00

    Przerwa obiadowa

  • 13:00 - 13:45

    AI Hacking

    Podczas prezentacji będzie można zobaczyć przegląd ostatnich technik ataków z wykorzystaniem AI (deep fake audio, video, foto, komunikatory, keytapping), większość w formie praktycznego pokazu.

    Wskazane zostaną też możliwe kierunki rozwoju narzędzi wspierających cyberbezpieczeństwo i niebezpieczeństwo związanych z AI 😉

  • 13:50 - 14:00

    Przerwa

  • 14:00 - 14:45

    Phishingowe Rewolucje – poznaj składniki i przepisy na skuteczne atakowanie użytkowników

    Zanurz się w fascynujący świat oszustw, cyberataków, rekonesansu, złośliwych załączników i fałszywych stron internetowych.

    Odkryjesz, jak cyberprzestępcy krok po kroku przygotowują swoje ataki, jednocześnie poznając skuteczne metody obrony, które pomogą Ci zabezpieczyć siebie i swoją firmę.

  • 14:50 - 15:00

    Przerwa

  • 15:00 - 15:45

    Czy obraz to zawsze więcej niż tysiąc słów? - OSINT-owe techniki wyszukiwania za pomocą obrazów

    Reverse image search, czyli wyszukiwanie z wykorzystaniem obrazów jako informacji źródłowej, zrobiło duży krok naprzód dzięki Google Lens. Czy jednak to narzędzie nigdy się nie myli? I co na to inni, znani operatorzy wyszukiwarek RIS?

    O tym opowiem podczas mojej prezentacji na MSHP.

17.10.2022

RELACJA Z WYDARZENIA

Data: 17.10.2022 / Miejsce: on-line

AGENDA

  • 9:00 - 9:40

    Dlaczego hackowanie aplikacji webowych jest proste (100% aktualnej wiedzy)

    Jak będzie wyglądało bezpieczeństwo aplikacji webowych w 2050. roku? Jakoś tak: ’ or '1’=’1 Czyli w zasadzie w ogóle się nie zmieni. Dlaczego tak uważam? A to dlatego. że nie wydać na horyzoncie znacznej poprawy w temacie krytycznych i dość prostych do wykorzystania podatności w aplikacjach webowych. Ba – dziur jest coraz więcej.

    W trakcie prezentacji będę się starał Was przekonać do takiego punktu widzenia.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 10:00 - 10:40

    The DOMPurify Backrooms - Weird Tickets, elegant Bypasses & migrating into the Browser

    It’s very easy to write and maintain a sanitizer, people often say. One of the easiest things out there, as word on the street has it. This talk shows some examples how easy it is, looking at tickets on Github, users’ expectations, challenges though bypasses and browser weirdness and lastly what the only way out is – moving the whole thing into a spec, right into the browser itself.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 11:00 - 11:40

    ElectroVolt: Pwning Popular Desktop Apps While Uncovering New Attack Surface on Electron

    Electron based apps are becoming a norm these days as it allows encapsulating web applications into a desktop app which is rendered using chromium. However, if Electron apps load remote content of attackers choice either via feature or misconfiguration of Deep Link or Open redirect or XSS it would lead to Remote Code Execution.

    Previously, it was known that lack of certain feature flags and inefficiency to apply best practices would cause this behavior but we have identified novel attack vectors within the core electron framework which could be leveraged to gain remote code execution on Electron apps despite the feature flags being set correctly under certain circumstances.

    This presentation covers the vulnerabilities found in twenty commonly used Electron applications and gained Remote Code Execution within apps such as Discord, Teams (local file read), VSCode, Basecamp, Mattermost, Element, Notion, and others.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 12:00 - 13:00

    Przerwa obiadowa

  • 13:00 - 13:40

    Eksfiltracja danych za pomocą CSS oraz Scroll-To-Text - nowa technika

    Maciek w prezentacji opowie czym są techniki eksfiltracji danych oparte o CSS oraz zaprezentuje swoje najnowsze badanie w tym zakresie. Na koniec rozwiążemy zdanie CTF implementując w praktyce omówione sposoby ataków.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 14:00 - 14:40

    Client-side security w 2022 roku

    Przeglądarki oraz frameworki cały czas próbują ułatwić programistom tworzenie bezpiecznych stron, utrudniając nam znajdowanie podatności. Jakich klas błędów po stronie przeglądarki jest coraz mniej w 2022? Czy atrybut SameSite pokonał CSRFy? Czy dalej jest dużo XSSów?

    Prelekcja będzie o tym jakie mechanizmy bezpieczeństwa zostały wprowadzone w ostatnich latach, a także na jakie klasy podatności warto poświęcić więcej czasu.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 15:00 - 15:40

    Najczęściej popełniane błędy w parsowaniu HTML - i jak to wpływa na bezpieczeństwo

    Szerszy opis wkrótce.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 9:00 - 9:40

    CTI 101 - jak to zrobić u siebie?

    W pogoni za zmieniającymi się zagrożeniami najpopularniejszymi wydają się dwie strategie obronne. Pierwsza, zarezerwowana dla bogatych: „Kupujemy co się da od topowych dostawców, instalujemy, podłączamy i na pewno będziemy bezpieczni prawda? Przecież tak było na prezentacji” 😊 Druga: „Skoro i tak nie jesteśmy w stanie się zabezpieczyć przed wszystkim to po co w ogóle marnować kasę?” W naszej prezentacji pokażemy jak za budowanie bezpieczeństwa zabrać się inteligentnie dzięki Cyber Threat Intelligence (CTI). W prezentacji wyjaśnimy: czym jest i czym nie jest CTI, jakie korzyści odnosi z niego organizacja nie tylko w aspekcie cyberbezpieczeństwa, a także jak zabrać się za tworzenie takiej funkcji w firmie. Dodatkowo przedstawimy parę praktycznych wskazówek jak zacząć i prowadzić dialog z partnerami oraz klientami, a także jak myśleć o rozwoju takiej funkcji w organizacji, pomimo wyzwań na które, z pewnością natraficie.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 10:00 - 10:40

    Praktyczny bettercap - czyli nowoczesny kombajn do realizacji ataków podsłuchu

    Szerszy opis wkrótce.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 11:00 - 11:40

    Case study z pentestów: Niebezpieczeństwo Redisa - Jak finezyjnie wykonać RCE, wykorzystując killchain kilku niepowiązanych błędów?

    Redis jest oprogramowaniem wykorzystywanym przez duże i mniejsze organizacje – między innymi, dzięki łatwości w implementacji, i dobrej skalowalności. Często wygoda niesie ze sobą konsekwencje, które mogą prowadzić do tego, co pentesterzy lubią najbardziej – czyli super poważnych i ciekawych podatności. W tej prelekcji opowiem o podatnościach w Redisie, i pokażę na żywym przykładzie, jak z wykorzystaniem kilku niezależnych od siebie błędów, możliwe było zdalne wykonanie komend na serwerze, który nie był możliwy do exploitacji z wykorzystaniem typowych, znanych podatności, podczas jednego z pentestów.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 12:00 - 13:00

    Przerwa obiadowa

  • 13:00 - 13:40

    Purple-teaming w Polsce

    Czym jest purple-teaming i dlaczego wszystko o czym wiesz w życiu jest związane z balansem. Rozróżnienie pojęć, metodologia, przykładowe scenariusze, perspektywy.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 14:00 - 14:40

    Kto Ci kradnie pakiety (Zabbix)

    W trakcie prezentacji zademonstruję jak za pomocą Zabbixa:
    – monitorować urządzenia sieciowe
    – analizować wykorzystanie ruchu sieciowego
    – wykrywać „wąskie gardło” w sieci
    – wykryć urządzenia, które najmocniej wpływają transfer sieciowy.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 15:00 - 15:40

    Emulacja Firmware

    Masz firmware ale nie masz sprzętu, co możesz zrobić? Możesz go emulować! Pytanie tylko w jaki sposób i czy będzie to w ogóle możliwe 😉
    W prezentacji pokażę Ci wybrane rozwiązania wspierające proces emulacji firmware, od których możesz rozpocząć swoją przygodę z omawianym tematem.

    Po wykładzie krótka sesja Q&A

  • 9:00 - 9:40

    Powershell dla blueteamów

    To, że każdy szanujący się członek red teamu powinien znać Powershella, wiadomo już nie od dziś. Nie mniej przydatny jednak Powershell okazuje się w rękach defenderów. Podczas prelekcji Paweł przedstawi szereg zastosowań, skryptów i onelinerów, które dozbroją arsenał obrońców, adminów i threat hunterów. Innymi słowy, duża porcja mięsa w kolorze niebieskim.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 12:00 - 13:00

    Przerwa obiadowa

  • 14:00 - 14:40

    OSINT - historia prawdziwa #2

    Co może łączyć historię porwania, plac zabaw oraz garść giga emocji? Oczywiście prelekcja nt. zdarzenia które wydarzyło się naprawdę i z pomocą OSINTU udało się wyciągnąć pewne wnioski. W prelekcji zobaczymy sposób myślenia analityka, dobór narzędzi do zadania oraz metody wyciągania wniosków na realnym przykładzie.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 15:00 - 15:40

    Nominacja do PwnieAward za błąd w kodzie referencyjnym Intel'a - retrospekcja

    Co roku na konferencji Black Hat wręczane są najważniejsze nagrody w dziedzinie bezpieczeństwa (Pwnie Awards). Przyjrzyjmy się błędowi, za który nominację do niej otrzymali Adam 'pi3′ Zabrocki, Alexander Matrosov oraz Alexander Tereshkin.

    Ekosystem UEFI jest bardzo skomplikowany pod względem bezpieczeństwa łańcuchadostaw (supply chain), gdzie w rozwój kodu oprogramowania układowego (firmware)zaangażowanych jest wiele stron, takich jak Intel/AMD z kodem referencyjnym lubAMI, Phoenix i Insyde ze swoimi platformami programistycznymi (framework).

    Dostawca platformy sprzętowej odpowiada za mniej niż 10% kodu UEFI dostarczanego dla klientów. W praktyce luki w zabezpieczeniach można wykryć nie tylko w kodzie dostawcy platformy, ale także w kodzie referencyjnym, a wówczas taki błąd byłby katastrofalny nie tylko dla konkretnego firmware, ale dla całego ekosystemu…

    Po prelekcji przewidujemy krótką sesję Q&A.

13.06.2022

RELACJA Z WYDARZENIA

Data: 13.06.2022

Mega Sekurak Hacking Party, który odbył się 13 czerwca 2022 roku był jedną z największych i najlepszych imprez poświęconych tematyce cyberbezpieczeństwa w Polsce. Wydarzenie odbyło się on-line i przyciągnęło imponującą liczbę osób! Poniżej znajdziecie liczby 🙂

  • Liczba uczestników: 1047!
  • Liczba osób na Discordzie w dniu wydarzenia: ponad 700
  • 12 godzin materiałów
  • 7 prelekcji live
  • 5 materiałów video w drugiej ścieżce

Tradycyjnie obyło się bez wodolejstwa, reklam itp. Sama merytoryka! 🙂

W październiku 2022 szykujemy dla Was aż trzy ścieżki.

AGENDA

Podczas wydarzenie będziemy prowadzili równolegle dwie ścieżki.
  • 8:45
  • 9:00 - 9:45

    Dlaczego hackowanie aplikacji webowych jest proste ( 2022 )

    Jak będzie wyglądało bezpieczeństwo aplikacji webowych w 2050. roku? Jakoś tak: ’ or '1’=’1 Czyli w zasadzie w ogóle się nie zmieni. Dlaczego tak uważam? A to dlatego. że nie wydać na horyzoncie znacznej poprawy w temacie krytycznych i dość prostych do wykorzystania podatności w aplikacjach webowych. Ba – dziur jest coraz więcej. W trakcie prezentacji będę się starał Was przekonać do takiego punktu widzenia.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 9:50 - 10:00

    Przerwa

  • 10:00 - 10:45

    Historia niezwykłego buga w parserze HTML w Chromie (+ obejście DOMPurify)

    Pisząc aplikacje webowe i implementując różne mechanizmy bezpieczeństwa, często musimy korzystać z narzędzi, które dają nam przeglądarki internetowe.

    Jedną z operacji, którą typowo wykonuje przeglądarka jest parsowanie HTML-a. Następnie wynik tego parsowania może być przetwarzane przez biblioteki do czyszczenia HTML (takie jak np. DOMPurify), które próbują z niego wyciąć wszelkie fragmenty pozwalające na wykonanie ataku XSS.

    W tym przypadku DOMPurify polega na danych zwracanych przez przeglądarkę, by prawidłowo wykonać swoje zadanie. Okazuje się jednak, że przeglądarka może mieć błąd i dosłownie „okłamać” pozostałe narzędzia odnośnie tego, jak przeparsuje dany HTML!

    W prezentacji zobaczymy przykład niezwykłego błędu w Chrome (już załatanego), gdzie właśnie błąd w parserze HTML pozwalał na obejście biblioteki DOMPurify.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 10:50 - 11:00

    Przerwa

  • 11:00 - 11:30

    Wprowadzenie do Bezpieczeństwa IT - Nowa książka od Sekuraka!

    Panel poświęcony nowej książce od Sekuraka. Opowiemy o zawartości publikacji, ilości stron i tomów oraz planowanej dacie premiery.

    Pokażemy również okładkę i odpowiemy na Wasze pytania!

  • 11:30 - 11:45

    Przerwa

  • 11:45 - 12:30

    Application Whitelisting

    Application Whitelisting w największym skrócie opisać można jako sposób myślenia, w którym zamiast (albo oprócz) zabraniania złych aplikacji, pozwalamy tylko na te dobre. System Windows wyposażony jest „z pudełka” we wszystko, co jest do tego potrzebne, więc warto taką zmianę rozważyć, ponieważ znacząco podniesie to poziom bezpieczeństwa całej organizacji. Brzmi niewinnie, ale tak naprawdę nieraz jest poważnym wyzwaniem. Dlatego warto temu tematowi poświęcić całą sesję.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 12:30 - 13:00

    Przerwa obiadowa

  • 13:00 - 13:45

    Best client fuckups overview

    Prezentacja zbioru scenariuszy incydentów IT klientów z ostatnich 10 lat, m.in: od niewinnego maila po ransomware na domenie; „halo, backup nie działa”; „głupie IT nie pozwala instalować gier” i inne.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 13:50 - 14:00

    Przerwa

  • 14:00 - 14:45

    Kryptologia z lotu ptaka

    Po co człowiek wymyślił szyfry? Dlaczego kodowanie to nie jest szyfrowanie? Czym różnią się szyfry klasyczne od szyfrów współczesnych, a co mają wspólnego? Czy można udowodnić, że szyfr jest bezpieczny? Skąd się biorą szyfry? Przynoszą je bociany czy rosną w kapuście? Czy należy się bać, że komputery kwantowe pozbawią nas prywatności?

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 14:50 - 15:00

    Przerwa

  • 15:00 - 15:45

    „Dobra architektura infrastruktury IT jak dobra architektura urbanistyki – najpierw ignorujemy, a potem narzekamy”

    Audyty wewnętrzne, audyty zewnętrzne, audyty certyfikacyjne, testy penetracyjne – to wszystko robimy na co dzień. Ale często punktowo szukamy wad, skupiamy się na jednym elemencie. I nawet gdy przedmiotem zainteresowania jest konkretna aplikacja, to jej bezpieczeństwo uzależnione jest od bezpieczeństwa, w tym „dobrej architektury” samego systemu IT. Dlaczego zatem najczęściej pracujemy mając bardzo zawężony punktu widzenia? Jakie zagrożenia niesie takie podejście?

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 15:50 - 16:00

    Przerwa

  • 16:00 - 16:45

    To ptak! To samolot! Nie, to... OSINT

    Informacje o wielu obiektach pływających i latających są dostępne bez problemu w Internecie. Dzięki temu możemy śledzić praktycznie każdy ich ruch. Na MegaSHP opowiem tym razem co można wyczytać z dostępnych informacji, czy zawsze są one prawdziwe i jak samodzielnie zbudować swoje OSINT-owe centrum dowodzenia.

    Po prelekcji przewidujemy krótką sesję Q&A.

  • 17:00 - 17:15
  • Os Command Injection

    Otrzymujesz zlecenie na tajne laboratorium, działające w pewnym, obciążonym reżimem kraju. Po dokonanym rozpoznaniu okazuje się, że jednym ze sposobów na ciche wejście pozostaje takie małe, niepozorne urządzenie działające w ich sieci. Na prezentacji pokażę Ci techniki wyszukiwania bardziej zaawansowanych błędów typu Os Command Injection oraz proces ich eksploitacji na przykładzie tych, które znalazłem w zestawie routerów firmy Tenda. Wejdziemy “do środka” samego urządzenia, zobaczymy jak ono funkcjonuje i dokonamy analizy dynamicznej tajemniczej binarki za pomocą Ghidry oraz gdb. Będziemy jeszcze musieli wyłączyć na chwilę prąd w okolicy ale nikt nie obiecywał, że to będzie prosta operacja.


  • SIP Honeypot - analiza metod ataków VoIP

    Analiza ataków na VoIP zebranych przez SIP Honeypot. Omówienie źródeł geograficznych, metod i częstotliwości ataków. Metody zabezpieczeń serwera SIP.


  • Audyt serwerów Linuxa

    Wykonywanie audytu i wdrażanie poprawek bezpieczeństwa. Dowiesz się, jak w bezpieczny sposób wykonać audyt serwera Linux, czyli jak sprawdzić, co możesz w nim poprawić i zabezpieczyć. Zrozumiesz jak poprawnie zabezpieczyć serwer i usługi. Dowiesz się jak działa skanowanie podatności. Nauczysz się korzystać z dokumentacji i raportów dotyczących podatności i poprawek.


  • QR-kody nie ekscytują absolutnie nikogo. Ot, małe kwadratowe obrazki, pstryknięte smartfonem pozwalają otworzyć stronę WWW bez ręcznego wklepywania URL-a. Gdy jednak zajrzymy do środka, znajdziemy w nich zestaw naprawdę dobrych pomysłów na efektywne upakowanie treści i zwiększanie odporności na uszkodzenie. Bonus – przeanalizujemy ryzyka, z którymi wiąże się publikowanie oraz skanowanie QR-kodów.


  • Praktyczne aspekty wdrożenia ochrony przed porywaniem prefiksów

    Dużo w ciągu ostatnich miesięcy mówi się o atakach z porywaniem prefiksów i przejmowaniem przestrzeni adresowej. W trakcie prezentacji zajmiemy się praktyczną stroną takiego ataku oraz najlepszymi praktykami pozwalającymi zminimalizować lub wyeliminować szansę stania się ofiarą takiego ataku.

6.12.2021

RELACJA Z WYDARZENIA

Data: 06.12.2021 / Miejsce: On-line

Mega Sekurak Hacking Party, który odbył się 6 grudnia 2021 przejdzie do historii jako jedna z największych i najlepszych  imprez poświęconych bezpieczeńśtwie IT.

Tradycyjnie obyło się bez wodolejstwa, reklam itp. Sama merytoryka! A co liczb? Zobaczcie sami 🙂


  • Liczba uczestników: 1203!
  • Liczba osób na Discordzie w dniu wydarzenia: ponad 800
  • 16 godzin materiałów
  • 9 prelekcji live
  • 8 materiałów video w drugiej ścieżce
  • Średnia ocena: 4.6

Na nasz CTF zapisało się  231 osób, z czego146 wysłało min. 1 flagę a 136 min. 2 flagi.

I nie jest to nasze ostatnie słowo 😉

WASZE POZYTYWNE OPINIE

Techniczna strona prezentacji stała na wysokim poziomie. Nie były to tylko suche teoretyczne prezentacje, ale praktyczna wiedza przekazana uczestnikom.

[super] stosunek ceny do zawartości merytorycznej.

Super atmosfera. Pokazy na żywo. Kompetencje prowadzących na najwyższym poziomie.

AGENDA / 6 grudnia 2021 (agenda oraz kolejność wystąpień może ulec zmianie)

  • 8:45-9:00

    Powitanie i otwarcie konferencji.

  • 9:00 - 9:50

    Netgear - CTF w pudełku?!

    Na początku roku miałem chwilę czasu, aby popatrzyć na kilka domowych urządzeń sieciowych od firmy Netgear. Znalezienie pierwszego błędu zajęło mi 15 minut, a potem było tylko zabawniej. Na niniejszej prelekcji chciałbym przedyskutować kilka ciekawszych ze znalezionych błędów.

  • 9:50 - 10:00

    Przerwa

  • 10:00 - 10:50

    Prototype Pollution - czyli jak zatruć aplikację XSS-em

    O podatności prototype pollution w świecie JS wiadomo już od wielu lat… do tej pory była ona traktowana jednak po macoszemu – wydawało się, że większość przypadków jej wystąpienia nie jest praktycznie exploitowalna. Wszystko zaczęło się zmieniać w ostatnich dwóch latach, gdy rozpoczęto szersze badania na temat jej wykorzystania nie tylko w NodeJS, ale w świecie frontendu. Okazało się, że wiele bibliotek pozwala na zatrucie prototypów – i w efekcie na nieoczekiwany wpływ na przepływ sterowania aplikacją. A to wszystko kończy się dużą liczbą XSS-ów!

    Na prezentacji opowiem ogólnie czym jest prototype pollution, a także pokażę w jaki sposób podatność może objawić się w aplikacji, i dlaczego może prowadzić do XSS-a.

  • 10:50 - 11:00

    Przerwa

  • 11:00 - 11:50

    Cobalt Strike for Blue Team!

    Trudno w 2021 nie słyszeć o Cobalt Strike…ale na wszelki wypadek ustalmy pewne fakty. Jest to komercyjne/płatne narzędzie dla zespołów red team, które w praktyce jest coraz częściej wykorzystywane przez przestępców m.in. operatorów ransomware. Z powodu popularności tego narzędzia zespoły Blue Team muszą je znać. Na mojej prezentacji pokażę podstawy Cobalt Strike oraz jak można próbować wykrywać jego działanie. Wspomnę też o darmowych rozwiązaniach takich jak sysmon, sigma rules, którą mogą pomóc Wam w obronie.

  • 11:50 - 12:00

    Przerwa

  • 12:00 - 12:50

    OSINT - historia prawdziwa

    • OSINT offensive – rekonesans serwera domenowego od miniatury zdjęcia? – HISTORIA PRAWDZIWA
    • OSINT vs. komunikatory (Telegram, Discord) – DEMO
    • OSINT vs. social-media (Instagram, TikTok) – DEMO
    • OSINT vs. block-chain – DEMO
    • Usefull stuff – automatyzacja, zbiór linków i narzędzi, ochrona przed OSINT
  • 12:50 - 13:30

    Przerwa obiadowa

  • 13:30 - 14:20

    Chodź pomaluj mi malware

    Opowiem o wykorzystaniu przez atakujących różnych języków skryptowych i kompilowanych, mniej lub bardziej typowych. Min: MirrorBlast (kixtart, rebol), Zebrocy (nim), Gootkit (nodejs).

  • 14:20 - 14:30

    Przerwa

  • 14:30 - 15:20

    OOPSEC - wpadki i wypadki przy zabezpieczaniu danych

    • Problemy zabezpieczeń danych przy użyciu BitLockera
    • Niepoprawne zabezpieczanie danych podczas transmisji
    • Dyski samoszyfrujące i ich słabości
    • Wpadki przy zabezpieczaniu stanowiska pracy
    • Najczęstsze problemy z hasłami
    • Konsekwencje braku usuwania danych w dokumentach
  • 15:20 - 15:30

    Przerwa

  • 15:30 - 16:20

    Podpisy cyfrowe plików w Windows. Jak to zrozumieć i używać

    Wszystko co powinieneś wiedzieć o podpisach cyfrowych w Windows a o co boisz się zapytać. 😉
  • 16:20 - 16:30

    Przerwa

  • 16:30 - 17:20

    Dlaczego hackowanie aplikacji (pod koniec roku 2021) jest proste?

    Jak będzie wyglądało bezpieczeństwo aplikacji webowych w 2050. roku? Jakoś tak: ’ or '1’=’1
    Czyli w zasadzie w ogóle się nie zmieni. Dlaczego tak uważam? A to dlatego. że nie wydać na horyzoncie znacznej poprawy w temacie krytycznych i dość prostych do wykorzystania podatności w aplikacjach webowych. Ba – dziur jest coraz więcej. W trakcie prezentacji będę się starał Was przekonać do takiego punktu widzenia.

  • 17:20-17:30

    Przerwa

  • 17:30 - 18:00

    Błędy bezpieczeństwa w architekturze współczesnych mikrokontrolerów i sposoby ich wykorzystania

    Prezentacja dotyczyła będzie praktycznego wykorzystania „Raidena” do ataków Fault Injection na popularne mikrokontrolery takie jak LPC, STM czy NRF. W trakcie prezentacji zobaczyć będzie można na jakim poziomie obecnie znajdują się zabezpieczenia w świecie popularnych urządzeń IoT, portfeli krypto czy kluczy 2FA.

  • 18:00 - 18:15

    Zakończenie konferencji

  • Dodatkowa ścieżka video ( 6.12.2021 )

    Dodatkowo podczas MSHP uruchomimy specjalny kanał na YouTube, na którym zamieścimy ciekawe prelekcje w postaci materiałów video.

    Narzędzie Ghidra – na przykładzie poszukiwania podatności OS Command injection – Mateusz Wójcik;
    Telefonia IP – jak złamać SIP – Kamil Folga;
    SDR – radio programowe w analizie bezpieczeństwa – Piotr Rzeszut;
    Wykrywanie Anomalii w Infrastrukturze IT z wykorzystaniem Zabbixa – Arkadiusz Siczek;
    Know your tools: OpenSSH – Dariusz Puchalak;
    Wykorzystanie routingu do zwiększenia bezpieczeństwa swojej sieci – Łukasz Bromirski;

  • 7.12.2021 - CTF

    W drugi dzień po MegaSHP proponujemy udział w zawodach CTF (Capture The Flag). Zaoferujemy kilkanaście zadań najeżonych różnymi problemami bezpieczeństwa. W każdym z nich będzie można znaleźć flagę, za którą będą do zdobycia punkty. Za punkty będzie można dostać atrakcyjne nagrody. 🙂

14 czerwca 2021

RELACJA Z WYDARZENIA

Data: 14.06.2021

14 czerwca 2021 roku spotkaliśmy się ponownie z naszymi wiernymi sympatykami na MEGA Sekurak Hacking Party!

Tym razem po raz pierwszy w formule zdalnej. Sukces przerósł nasze oczekiwania. 🙂 To było bardzo owocne spotkanie, wspólnie przekonaliśmy się, że konferencje zdalne też mogą być niezwykle wartościowe! Uczestnicy docenili super merytoryczny kontent (jak zawsze :-)) i świetną organizację wydarzenia w przyjętej, nowej formule.

Po tak pozytywnym odbiorze nie mogliśmy więc czekać na kolejny rok i postanowiliśmy spotkać się ponownie już 6 grudnia 2021 aby znowu trochę pohakować ????


MEGA Sekurak Hacking Party w liczbach

  • Około 1 200 uczestników oglądało i słuchało jak hakujemy na żywo ????
  • Odbyło się 13 prelekcji o łącznej długości ponad 10 godzin! ( co najważniejsze, zero nudy i marketingu a sama konkretna wiedza 😉 )
  • Materiały po konferencji zostały obejrzane ponad 3500 razy!

Poniżej znajdziecie screeny z wydarzenia. 🙂


WASZE POZYTYWNE OPINIE

Techniczna strona prezentacji stała na wysokim poziomie. Nie były to tylko suche teoretyczne prezentacje, ale praktyczna wiedza przekazana uczestnikom.

[super] stosunek ceny do zawartości merytorycznej.

Super atmosfera. Pokazy na żywo. Kompetencje prowadzących na najwyższym poziomie.

AGENDA wydarzenia, które odbyło się 14 czerwca 2021

  • 9:00-9:15
  • 9:15-9:55

    Przegląd stanu bezpieczeństwa API REST w 2021 roku

    W trakcie prezentacji postaram się odpowiedzieć na pytanie: czy API REST można wreszcie uznać za bezpieczne? Jeśli nie, to jak je zabezpieczyć?
    Całość na podstawie analizy około 20 przypadków realnych, świeżych podatności w API REST.

  • 9:55-10:00

    Przerwa

  • 10:00-10:40

    Prawdziwa historia pewnego włamania

    Pewnie pamiętacie incydent, w których przestępcy przez wiele tygodni kontrolowali serwer WWW elektronicznej Plus Banku. Podczas prezentacji dowiecie się nie tylko, jaka podatność została wykorzystana i jak przebiegały trzy fazy kradzieży środków klientów, ale także pochylimy się nad przyczynami, dla których ten incydent trwał tak długo – i dlaczego potem się powtórzył. Zobaczymy też perspektywę dziennikarza, który w swojej naiwności próbował pomóc bankowi w nierównym pojedynku z hakerami.

  • 10:40-10:50

    Przerwa

  • 10:50-11:20

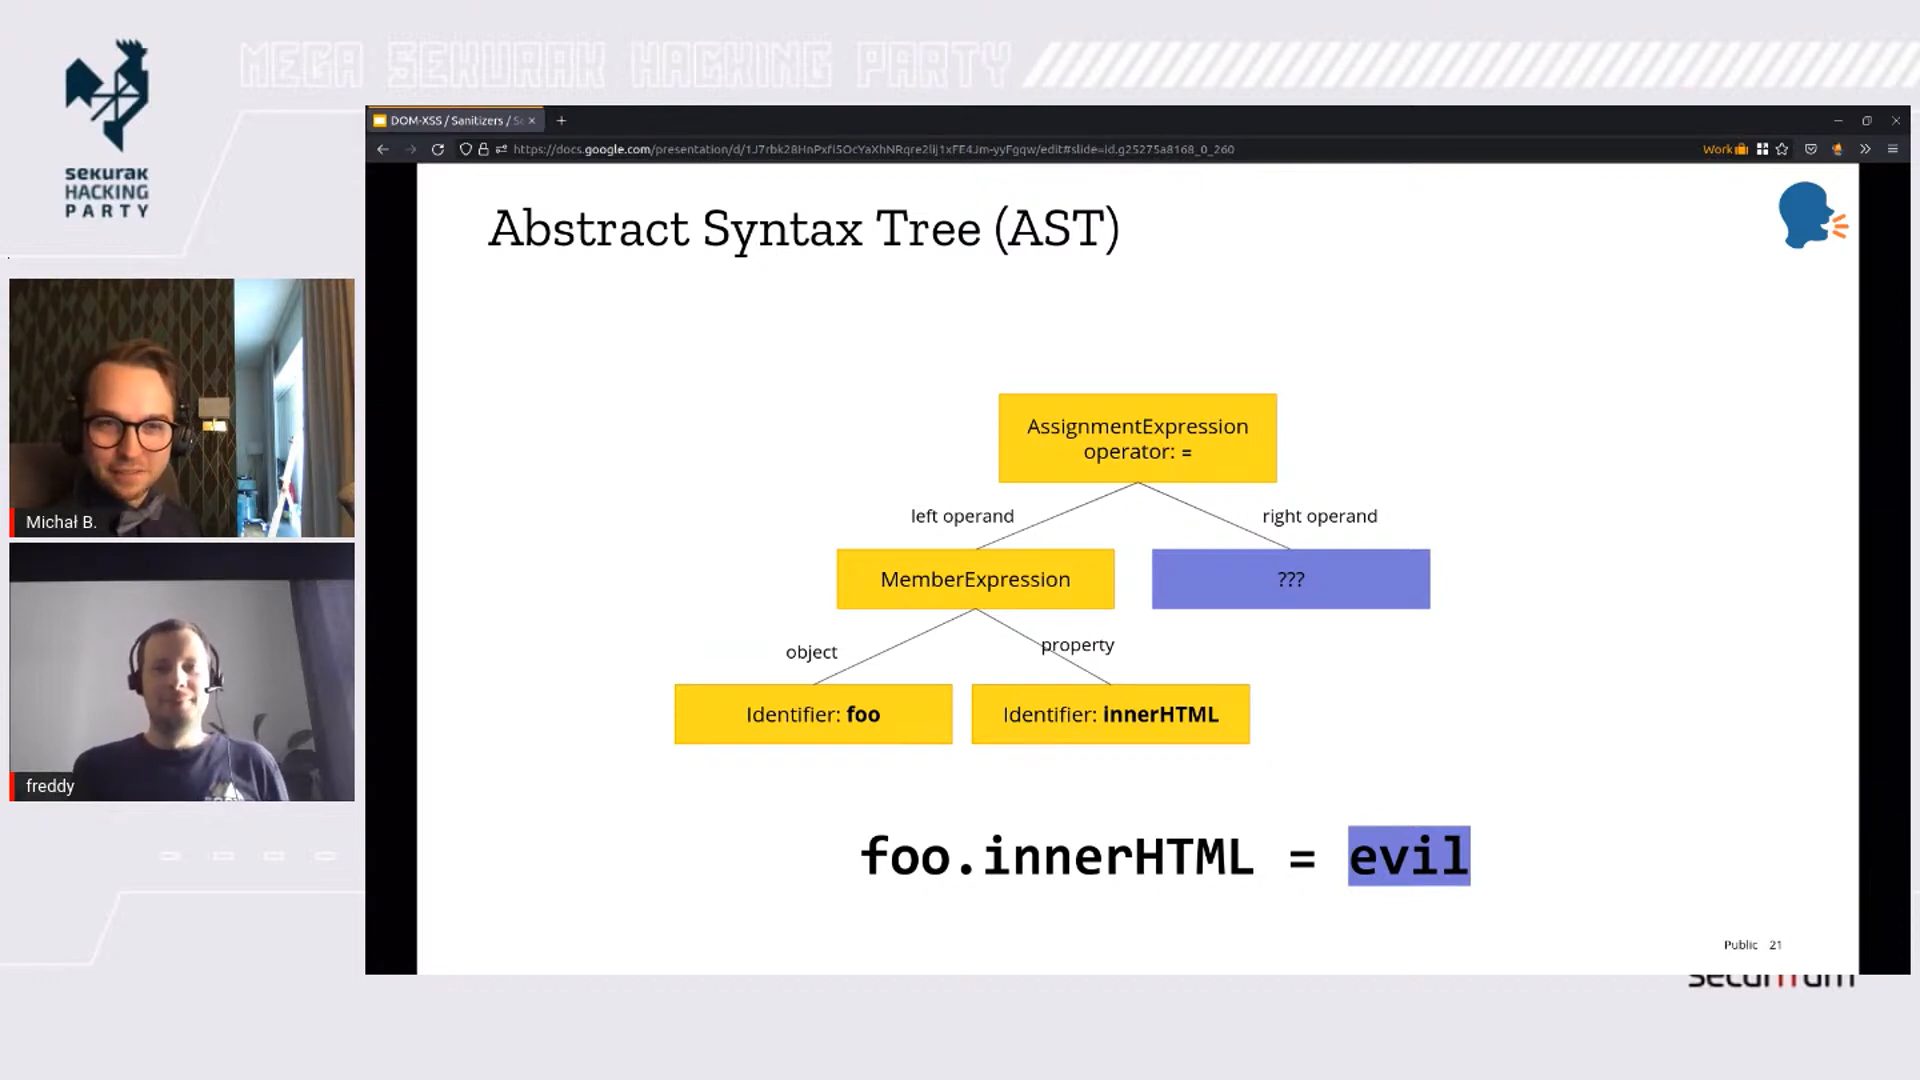
    Finding & Fixing DOM-based XSS - once and for all?

    Cross-Site Scripting (XSS) consistently ranks highest in the list of the most prevalent security problems within web applications. In particular, DOM-based XSS exposes one of the most severe issues facing Single Page Applications and Electron Apps. In this talk we will examine the root causes of DOM-based XSS and provide fundamental insights into using static analysis to detect problematic code at scale. Furthermore, we will share practical tips that will ease adoption of these techniques when dealing with potential false positives or large codebases. We will conclude with an outlook on upcoming web standards which aim to support web developers to tackle DOM-based XSS once and for all.

  • 11:20-11:30

    Przerwa

  • 11:30-12:10

    XSS w 2021 roku

    XSS (Cross-Site Scripting) to podatność znana od ponad 20 lat. Istnieją znane sposoby zabezpieczenia się przed nią. W przeglądarkach powstały też mechanizmy chroniące przed XSS-ami, które pozwalają zminimalizować ryzyko podatności; takie jak np. Content Security Policy. Okazuje się jednak, że XSS-ów w dzisiejszych aplikacjach nadal nie brakuje! Dlaczego? Na to pytanie postaramy się odpowiedzieć w tej prezentacji.

  • 12:10-12:15

    Przerwa

  • 12:15-13:00

    Monitorowanie systemów Windows

    Wbrew powszechnej opinii, systemy Windows bardzo chętnie i bardzo dokładnie „mówią” co się dzieje w ich wnętrzu. Wystarczy chcieć posłuchać. Pewnym wyzwaniem może być w praktyce wybór miejsca, gdzie przyłożyć ucho, ale po intensywnej sesji powinno być jasne, czy wybrać ETW, WPP, IFR czy jeszcze coś innego. Uwaga, sesja może zawierać zauważalne ilości konsoli, PowerShella oraz C.

  • 13:00-13:10

    Przerwa

  • 13:10-13:25

    Jak dostać się do danych zabezpieczonych BitLockerem? Zrób sobie aktualizację systemową

    Wieczny brak czasu na aktualizacje systemowe? W końcu udało się znaleźć chwilę na ich zainstalowanie, ale nie dokończyłeś całego procesu, bo musiałeś wybiec z biura? Czy twoje dane są bezpieczne? Tego dowiesz się z niniejszej prezentacji.

  • 13:25-13:35

    Przerwa

  • 13:35_14:15

    Nie wszystko co widzisz jest prawdziwe - analiza oznak modyfikacji zdjęć

    Rekiny pływające w zalanych centrach handlowych czy pokazy siły bazującej na metodzie kopiuj-wklej – oto metody na dobry click-bait lub phishing. Jak zatem sprawdzić czy obraz, na który patrzymy, nie został zmodyfikowany? Zaprezentuję kilka sposobów na ujawnienie takich działań.

  • 14:15-14:25

    Przerwa

  • 14:25-14:55

    Hakowanie WPA2-Enteprise, czyli jak dobrać się do sieci korporacyjnych?

    Na prelekcji poznasz (i zobaczysz na żywo) skuteczne ataki na sieci bezprzewodowe spotykane w firmach. Pokażę sprawdzony sprzęt i narzędzia, dzięki którym dowiesz się w jak całkowicie zautomatyzowany sposób „przekonać” komputer jak i telefon, żeby przyłączył się do fałszywej sieci.

  • 14:55-15:00

    Przerwa

  • 15:00-15:40

    Prawne pułapki pentestingu i bug bounty

    W trakcie prelekcji spróbujemy odpowiedzieć na kilka pytań, takich jak: Czy uzyskanie dostępu do niezabezpieczonej webaplikacji może być przestępstwem? Czy „nieautoryzowane testy penetracyjne” zawsze są bezprawne? Czy należy przejmować się prawami autorskimi twórcy złośliwego kodu? Czy prawnik może mówić ludzkim głosem?

  • 15:40-15:45

    Przerwa

  • 15:45-16:15

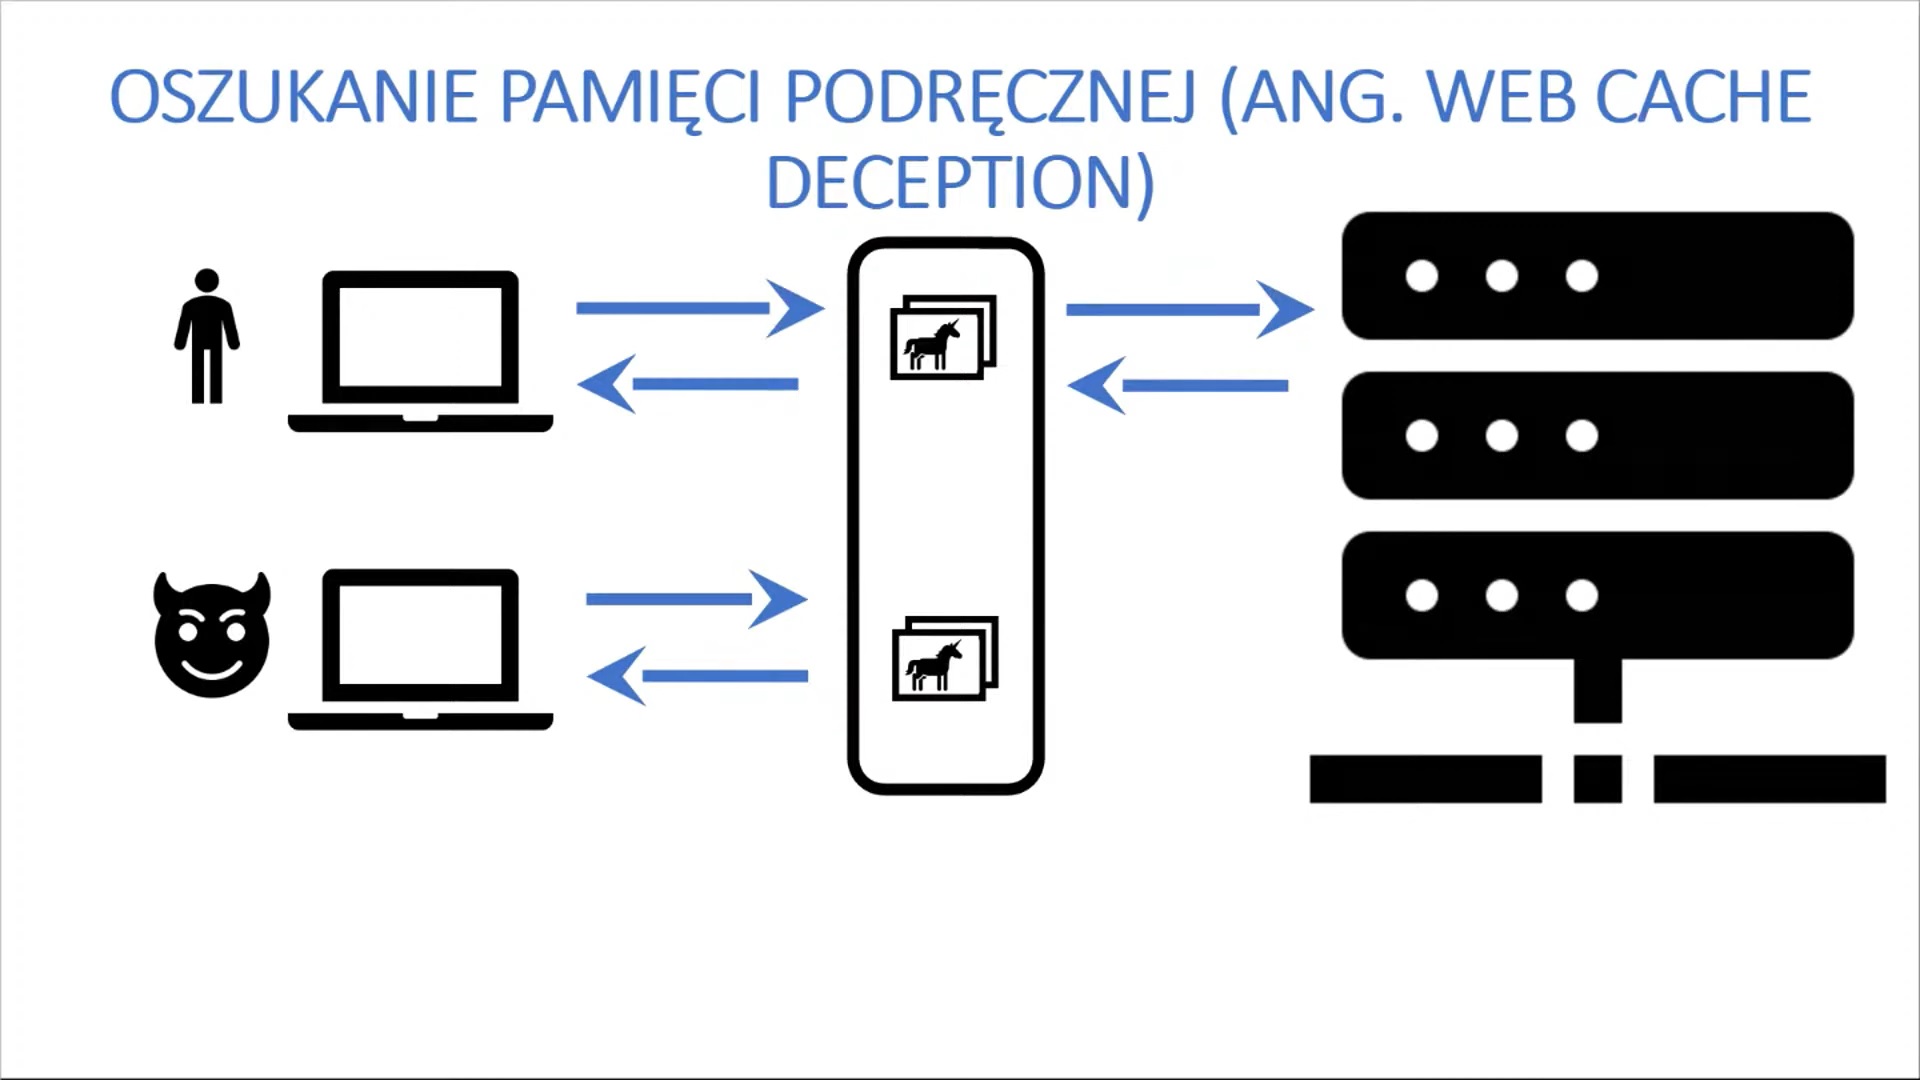
    Żonglowanie pamięcią podręczną

    Internet – jak ogry – ma warstwy. Niektóre z tych warstw zapisują raz
    otrzymane informacje w celu późniejszego wykorzystania. Dzięki temu
    serwery i łącza są mniej obciążone, a użytkownicy końcowi szybciej
    otrzymują treści. Czasem otrzymują również dwie bonusowe podatności:
    oszukanie i zatrucie pamięci podręcznej.

  • 16:15-16:20

    Przerwa

  • 16:20-17:00

    Niebezpieczeństwa mechanizmu WebView- jak wykradać dane aplikacji mobilnych

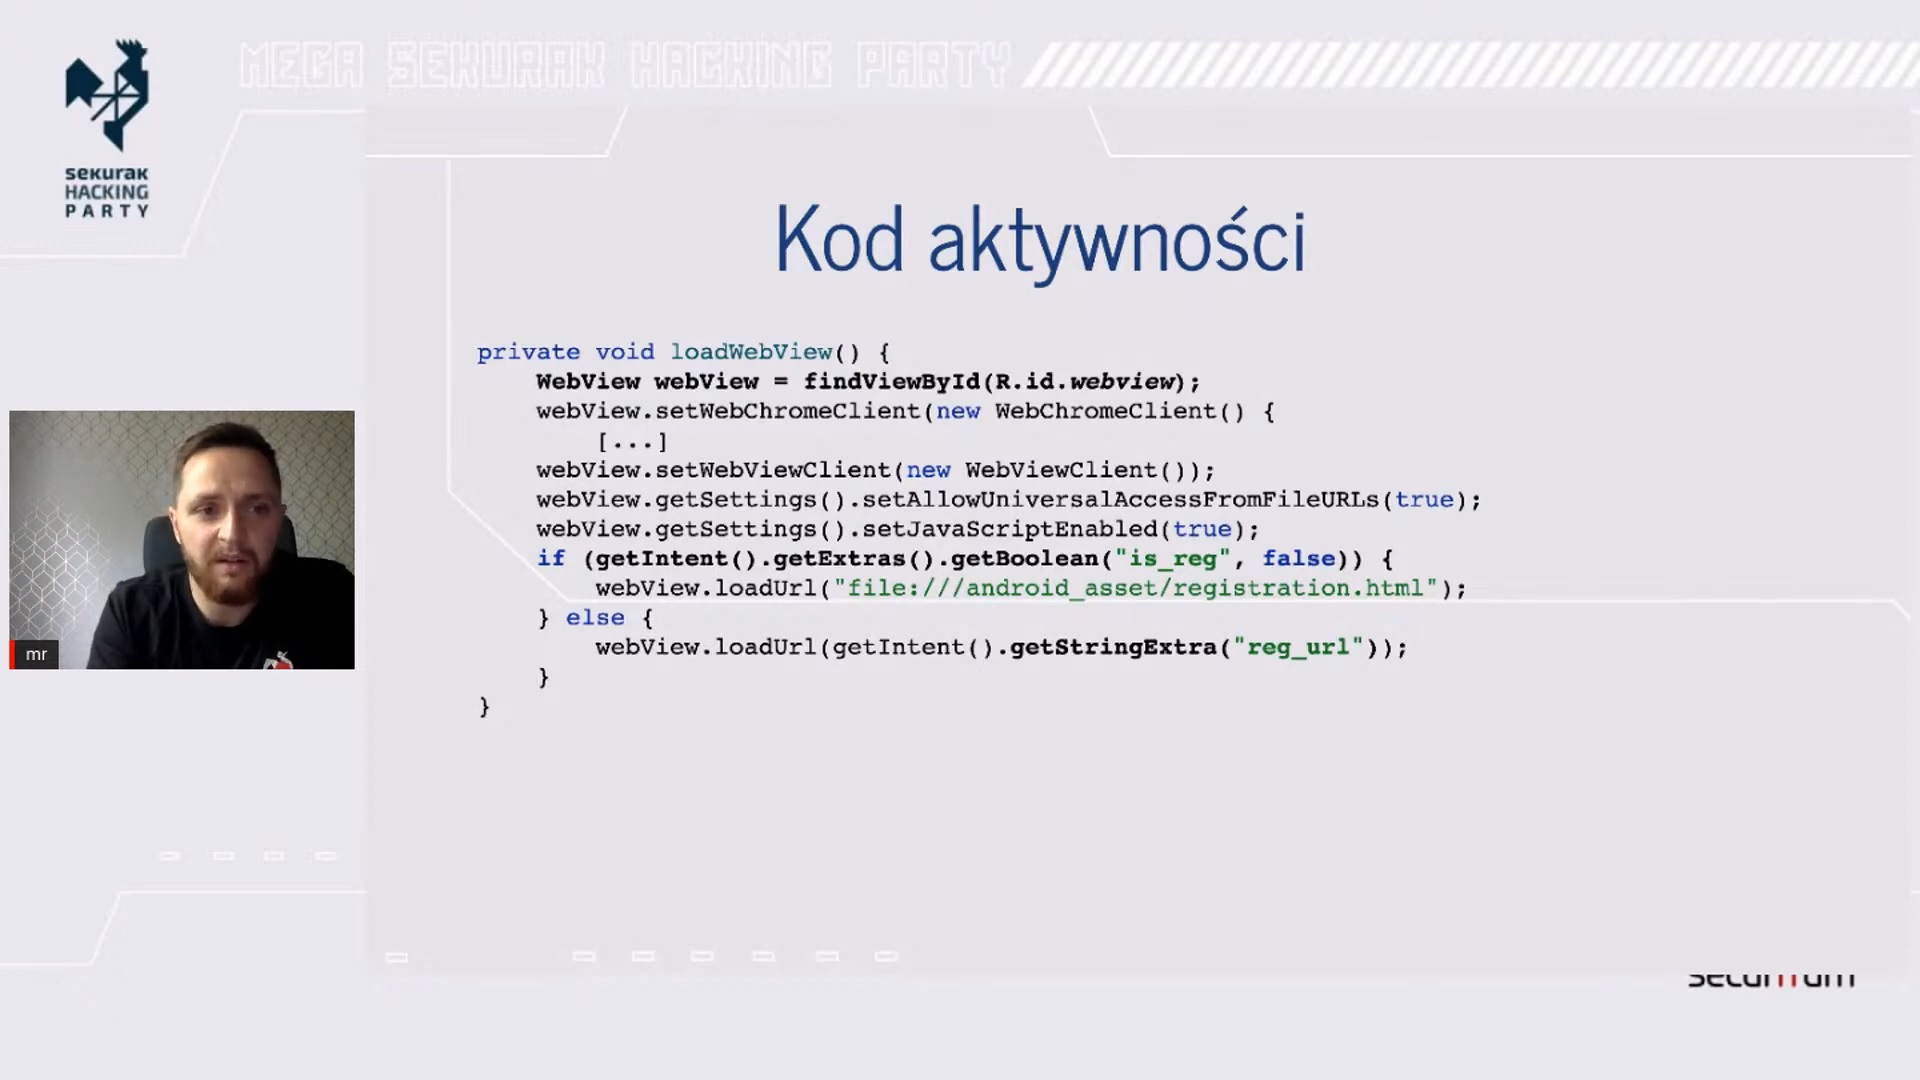
    WebView jest mechanizmem pozwalającym na wyświetlanie stron w ciele natywnych aplikacji mobilnych, bardzo często używanym przez programistów ze względu na jego możliwości i elastyczność. W niniejszej prezentacji na praktycznych przykładach pokazane zostaną błędy często spotkane w jego implementacji- od XSS, kradzież danych z aplikacji, phishing, aż po (w starszych wersjach Androida) RCE.

  • 17:00-17:05

    Przerwa

  • 17:05-17:45

    SSRF w chmurze. Jak niebezpieczny może być?

    Czy wiesz czym jest podatność SSRF? Dlatego występuje? W jaki sposób jest najczęściej wykorzystywana? Korzystasz ze środowiska uruchomionego w chmurze?Jeśli odpowiedziałeś/odpowiedziałaś chociaż raz twierdząco, to nie możesz przegapić tej prelekcji. Zobacz jak haker może przejąć Twoją infrastrukturę. Odtworzenie realnego scenariusza ataku na żywo. W roli głównej AWS + SSRF + Headless Chromium.

  • 17:45-17:50

    Przerwa

  • 17:50-18:20

    XS-leaks - sztuka subtelnych wycieków danych

    XSS to zdecydowanie najpopularniejsza podatność świata przeglądarek. Wyobraźmy sobie jednak świat, w którym XSS-y zostały zażegnane i zastanówmy się, jakie ataki będą wówczas możliwe. W 2021 i poprzednich latach poczyniono duże postępy w lepszym zrozumieniu ataków XS-Leaks, które pozwalają na wykorzystanie pewnych tzw. bocznych kanałów na wyciąganie danych z innych domen. W prezentacji zostaną pokazane te ataki na żywych przykładach.

  • 18:20-18:30

    Zakończenie

Kraków/ 25 lutego 2019

RELACJA Z WYDARZENIA

Data: 25.02.2019 / Miejsce: Kraków, ICE

WASZE POZYTYWNE OPINIE

Merytorycznie, widowiskowo, bez sztampy

Techniczna strona prezentacji stała na wysokim poziomie. Nie były to tylko suche teoretyczne prezentacje, ale praktyczna wiedza przekazana uczestnikom.

Super atmosfera. Pokazy na żywo. Kompetencje prowadzących na najwyższym poziomie.

Pełen profesjonalizm prowadzących, sprawna obsługa i rejestracja uczestników, atrakcyjna oprawa graficzna prezentacji, niebanalny humor wielu prezenterów!

[super była]: widoczność, dźwięk, dostępność (miejsce, wyjścia, catering).

Mega przykłady pokazane w mega przystępny sposób. Otwartość i dostępność prelegentów

[super] stosunek ceny do zawartości merytorycznej.

AGENDA

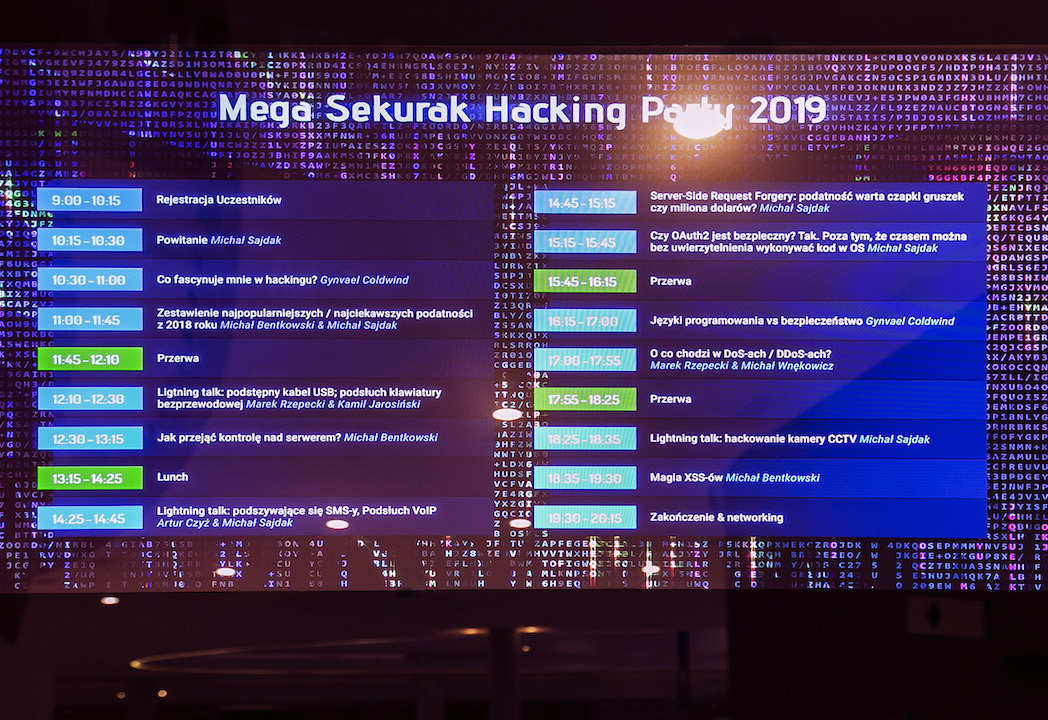
  • 10:00-10:45

    Co fascynuje mnie w hackingu?

    „Nietechniczna” (na tyle na ile prelegent jest w stanie się powstrzymać od technikaliów) i nieco na luzie prelekcja o tym dlaczego prelegent jeszcze nie znudził się bezpieczeństwem IT.

  • 10:45-11:30

    Zestawienie najciekawszych/najpopularniejszych podatności w 2018 roku

  • 11:55-12:15

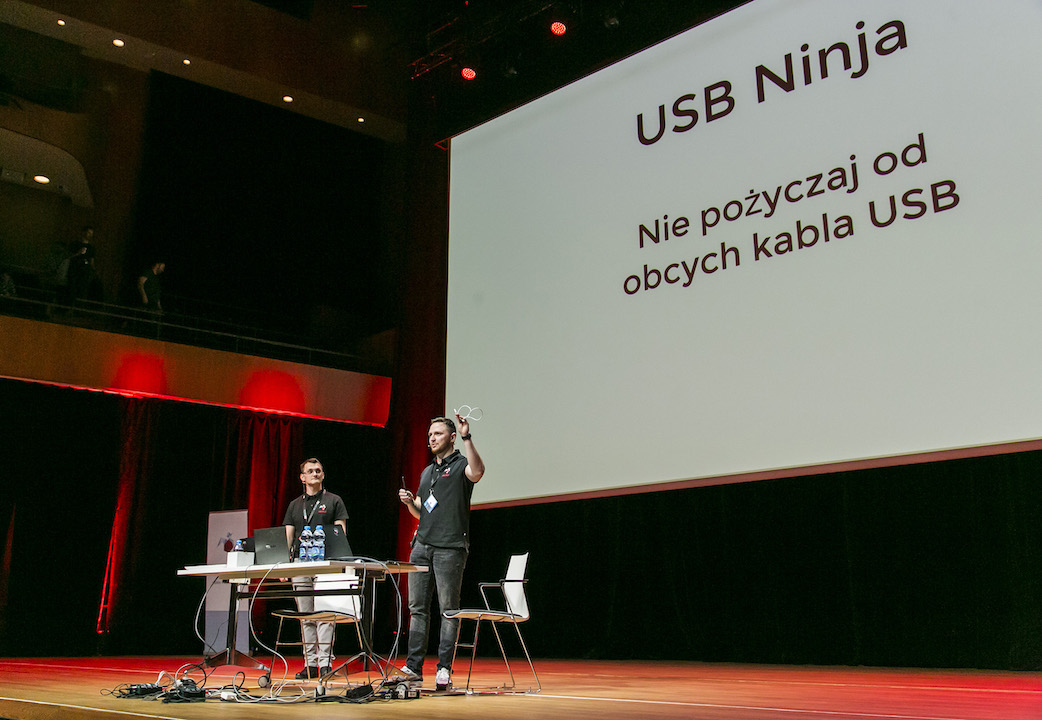
    Lightning talk: podstępny kabel USB; podsłuch klawiatury bezprzewodowej

    Super krótkie prezentacje (7-10 minut) zawierające maksimum najważniejszej treści: podsłuch klawiatury bezprzewodowej na żywo, prezentacja kabla USB który… nagle staje się klawiaturą i wpisuje konkretną sekwencję klawiszy.

  • 12:15-13:00

    Jak przejąć kontrolę nad serwerem?

    Przegląd świeżych podatności aplikacyjnych umożliwiających przejęcie kontroli nad systemem operacyjnym. Krytycznych podatności w znanych komponentach ostatnio nie brakuje. Michał zrobi przegląd (z pokazami na żywo) wielu znanych i nieznanych sposobów przejmowania kontroli nad systemem operacyjnym, korzystając z podatności aplikacyjnych.

  • 13:00-14:10

    Lunch

  • 14:10-14:30

    Lightning talk: podszywające się SMSy; podsłuch VoIP

    Super krótkie prezentacje (7-10 minut) zawierające maksimum najważniejszej treści: podsłuch telefonów VoIP (na żywo), wysyłka SMSów i późniejsza podmiana ich treści

  • 14:30-15:00

    Server-Side Request Forgery: podatność warta czapki gruszek czy miliona dolarów?

    W trakcie prelekcji poznacie tą mniej znaną, ale dość częstą podatność. Zobaczycie wykręcające umysł metody omijania filtrów, które zostały źle zaimplementowane u takich gigantów jak: Google / Github czy Dropbox.

  • 15:00-15:30

    Czy OAuth2 jest bezpieczny? Tak. Poza tym, że czasem można bez uwierzytelnienia wykonywać kod w OS.

    OAuth2 jest generalnie bezpieczny. Poza przypadkami gdy zostanie nieprawidłowo zaimplementowany. Po krótkim wstępie zobaczycie na żywo przykładowe ataki na OAuth2.

  • 16:00-16:45

    Języki programowania vs bezpieczeństwo.

    Prezentacja to przegląd elementów różnych języków programowania, które sprawiają, że pisanie bezpiecznego kodu jest trudne (wraz z przykładami).

  • 16:45-17:40

    O co chodzi w DoSach / DDoSach?

    Każdy mówi o DoSach czy DDoSach ale kto widział tego typu atak na żywo? W trakcie prelekcji zobaczycie zarówno‚ klasyczne’ podatności jak XML Bomb / ZIP Bomb czy ReDoS. Będzie też szansa zobaczyć atak DDoS typu reflected.

  • 18:10-18:20

    Lightning talk: hackowanie kamery CCTV

    Super krótkie prezentacje (7-10 minut) zawierające maksimum najważniejszej treści: jednolinijkowe przejęcie kamery CCTV

  • 18:20-19:10

    Magia XSSów

    Sztuczki z arsenału topowego bug-bountera. Michał będący obecnie na wysokiej pozycji Googlowego rankingu „hall of fame” najlepszych bugbounterów w kategorii appsec pokaże nowości dotyczące podatności XSS. Jak zwykle nie zabraknie pokazów na żywo.

©2026 Mega Sekurak Hacking Party